什么是堡垒机?
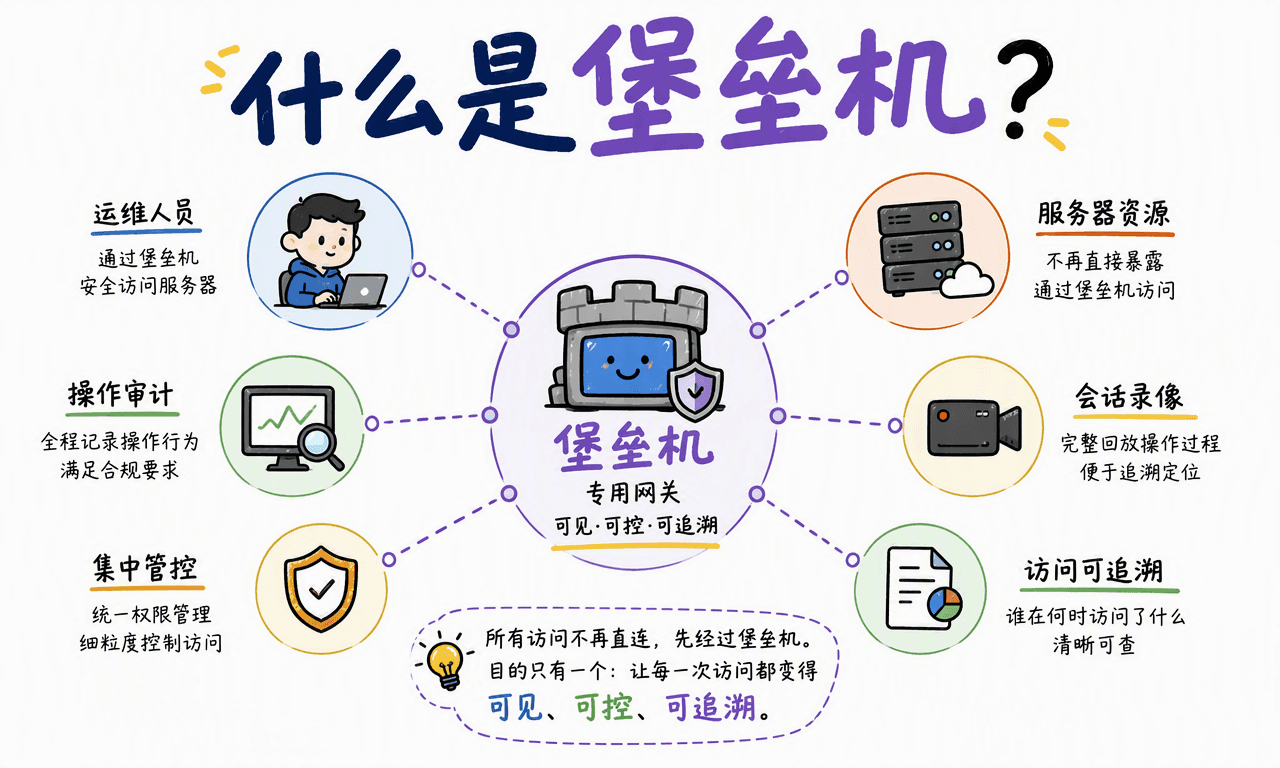
堡垒机(Bastion Host,也常被称为运维安全审计系统)是架在运维人员与服务器之间的专用安全网关。 运维人员不再从自己的电脑直接连接生产服务器,而是先登录堡垒机,再由堡垒机按权限代理访问目标主机,并记录整个会话。
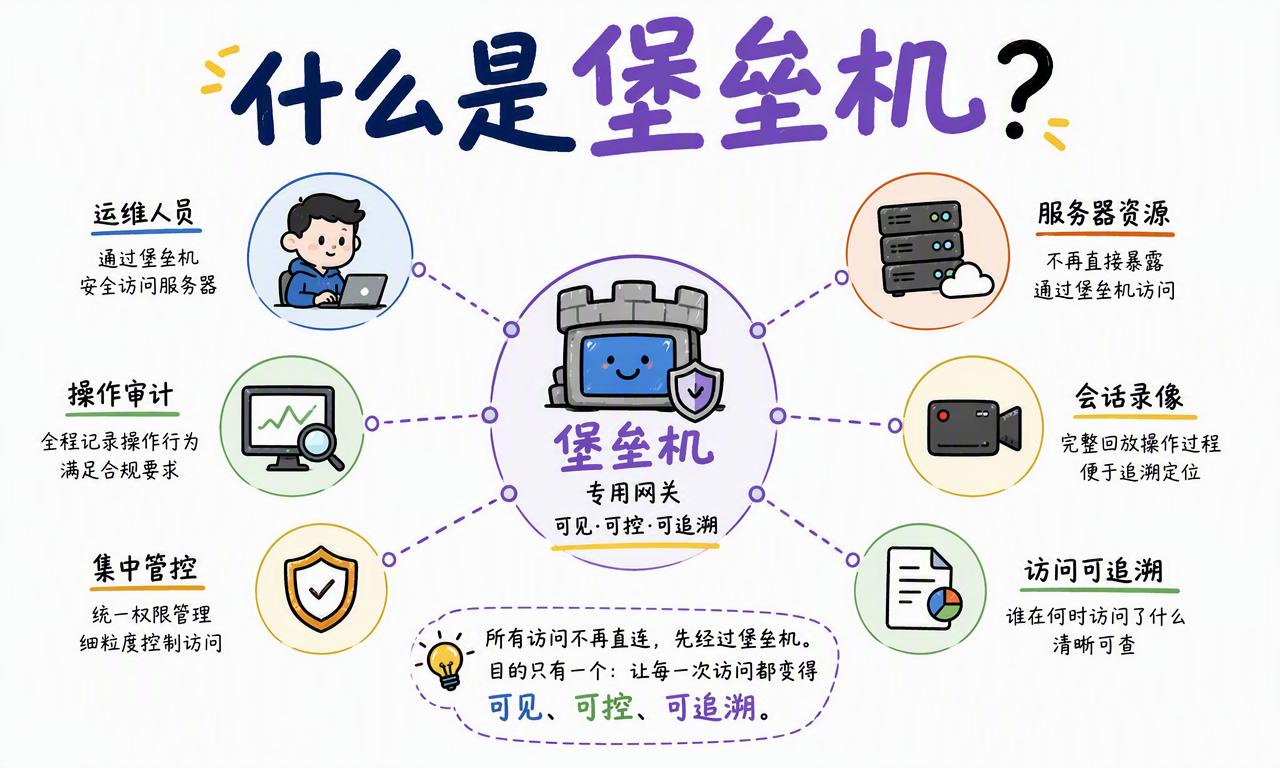
它解决的不是“服务器能不能连上”这一件事,而是三个更具体的问题:谁能访问、允许做什么、出了问题如何还原。 在云服务器、数据库、网络设备和中间件数量较多的企业里,堡垒机通常是远程运维的统一入口。
一句话理解:堡垒机把分散的直连改成统一入口,把共享的高权限改成按人授权,把看不见的操作改成可回放的证据链。
没有堡垒机,运维风险从哪里来?
没有堡垒机时,运维人员常用 SSH、RDP、数据库客户端或厂商管理协议直接连接服务器。服务器一多,账号、密码、密钥和授权关系就会分散在不同机器和不同人员手里。
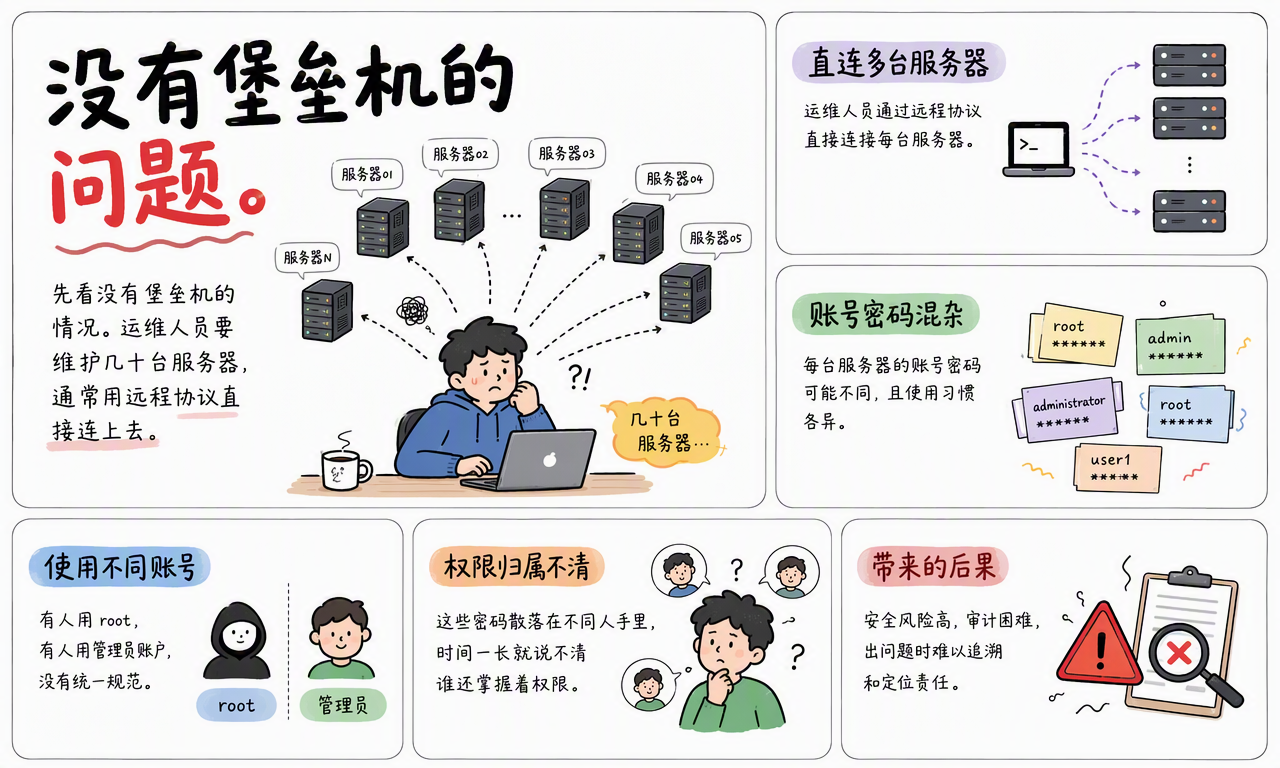
典型风险包括:
- 共享账号无法归因:多人共用
root或管理员账号时,系统只能看到同一个账号,很难确认具体操作者。 - 高权限长期有效:一个账号可能同时拥有 Web 服务器、数据库和网络设备权限,误操作的影响范围很大。
- 凭据难以收回:人员转岗或离职后,散落在脚本、密码管理器和本地配置里的密码、私钥可能仍然有效。
- 审计证据不完整:服务器日志可能只记录登录和命令,不一定记录图形界面点击、文件传输或完整会话画面。
- 公网暴露面扩大:每台服务器都开放远程管理端口,会增加扫描、爆破和漏洞利用的入口。
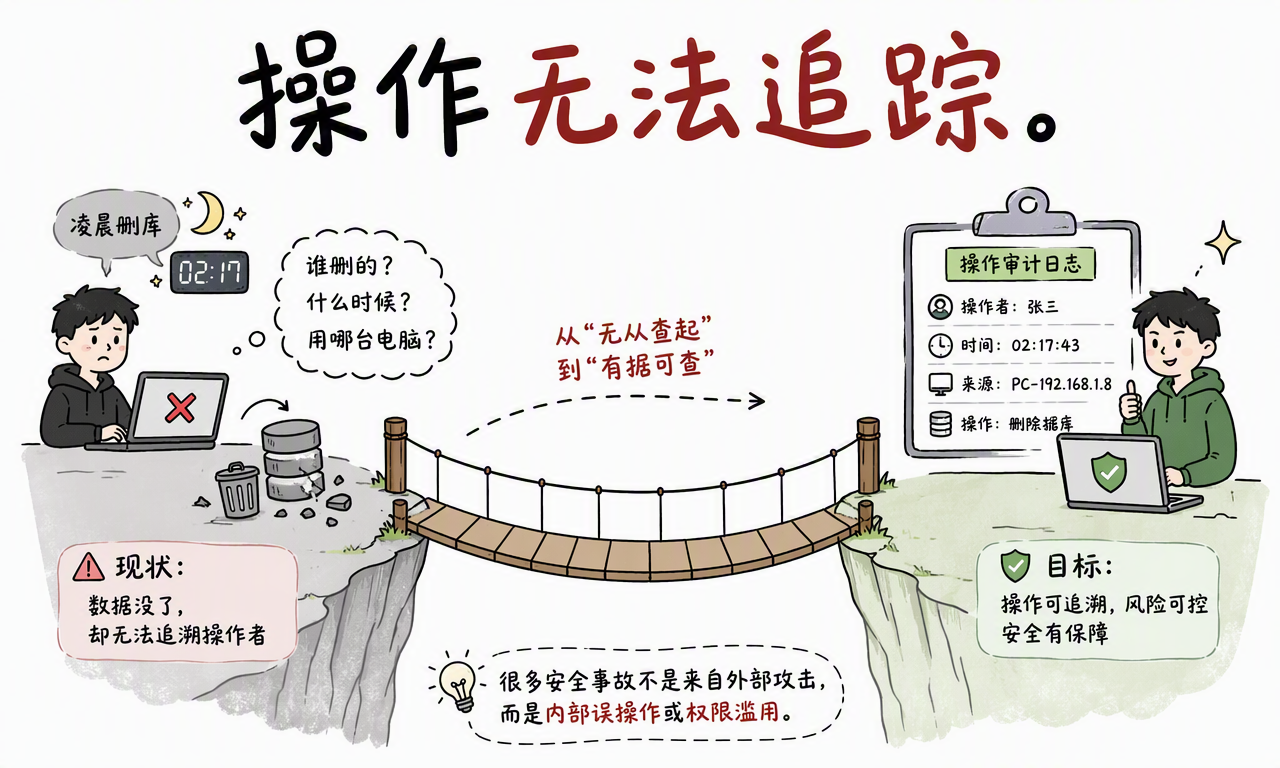
例如,凌晨有人删除了生产数据库。事后你可能知道数据消失的时间,却不知道是谁从哪台设备登录、执行了什么命令,也无法判断这是误操作还是权限滥用。运维安全的第一步,是让访问主体和操作过程能够被明确记录。
堡垒机的核心能力有哪些?
堡垒机的核心能力可以归纳为四类:统一身份、访问控制、账号托管和操作审计。不同厂商的界面和协议支持不同,但这四类能力构成了基本判断标准。
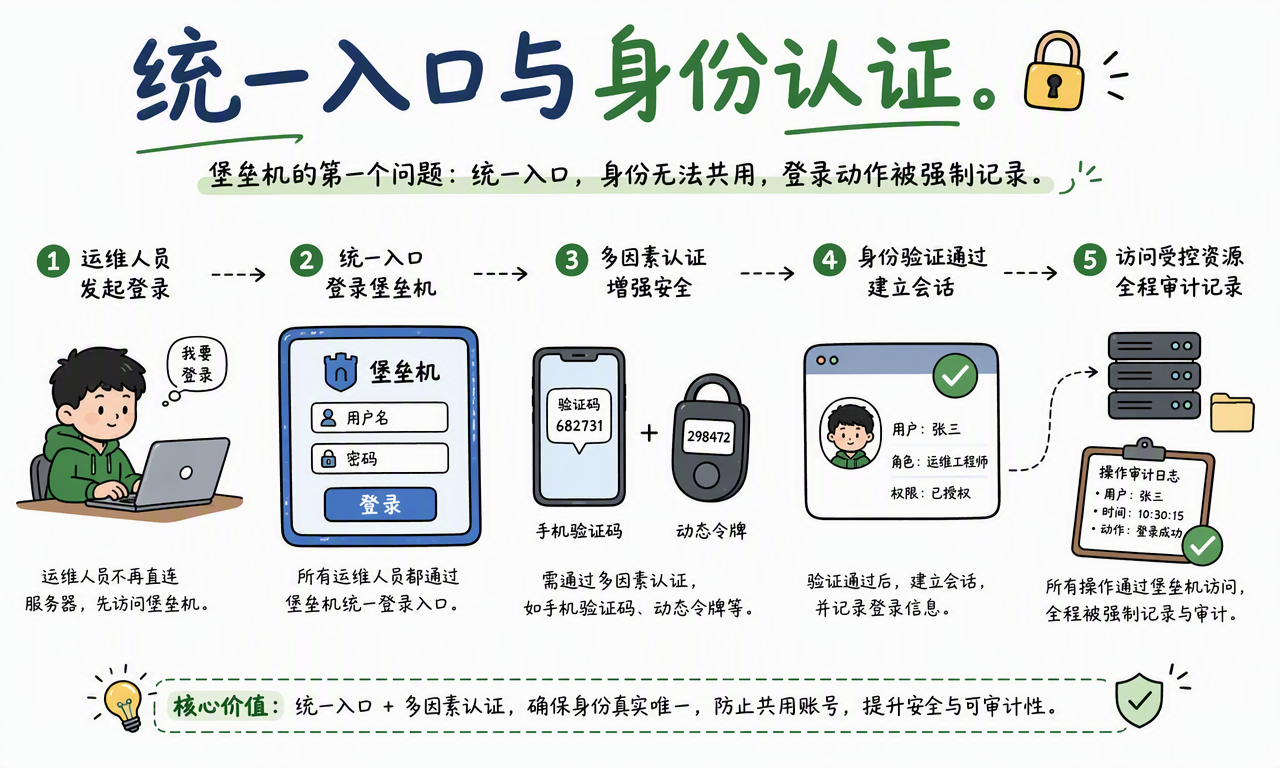
- 统一身份认证:为每名运维人员建立独立账号,支持密码、手机验证码、动态令牌、硬件密钥或单点登录等认证方式。
- 按需授权:按用户、用户组、目标资产、协议、命令、时间窗口和来源网络授予权限,尽量遵循最小权限原则。
- 账号与凭据托管:由堡垒机保存服务器密码、SSH 私钥或数据库凭据,运维人员只使用自己的堡垒机账号,不直接看到目标凭据。
- 会话审计:保存登录、命令、屏幕、文件传输和会话结果等记录,支持按人员、资产、时间和风险动作检索。
因此,堡垒机不只是“多登录一次”。它把身份、权限、凭据和证据集中到一个可以配置和审查的控制点。
堡垒机是怎样工作的?
一次通过堡垒机的运维访问,可以拆成五个具体步骤,归纳起来是“认证、授权、代理、审计”四个阶段。
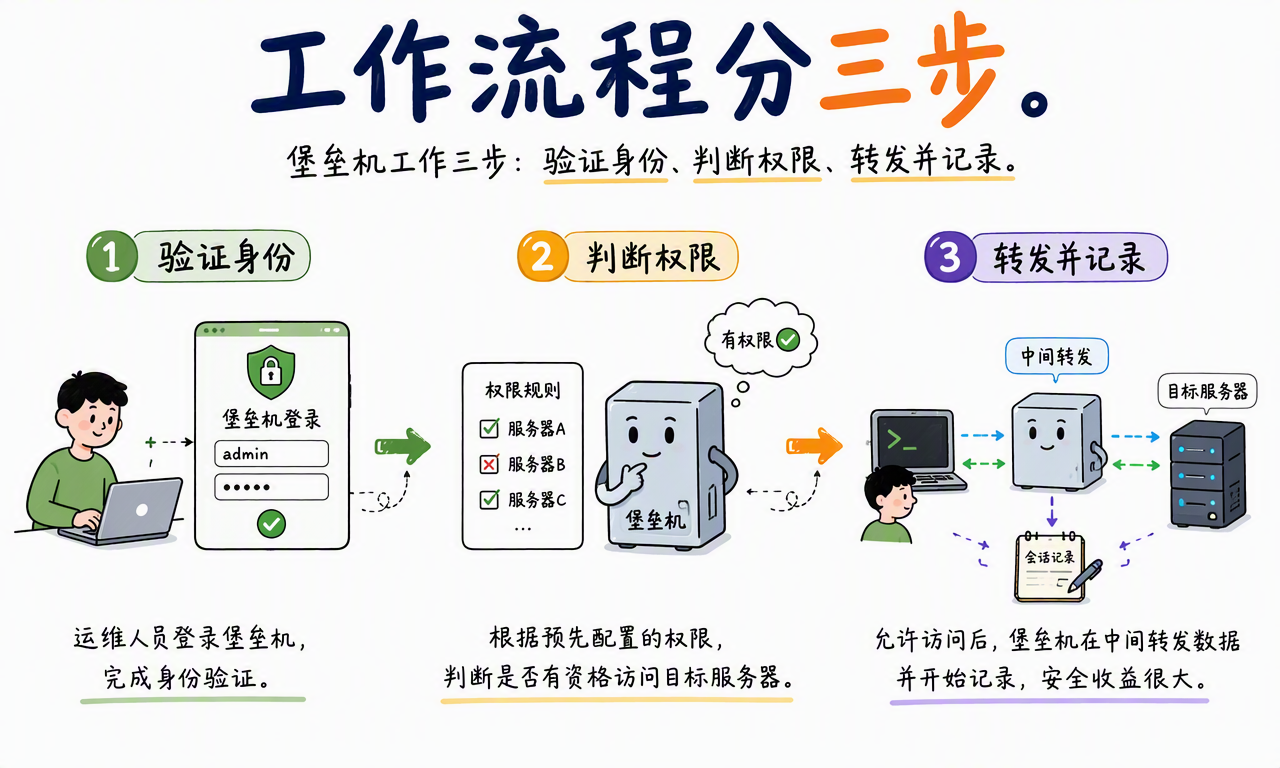
- 登录堡垒机:运维人员访问堡垒机,完成账号密码和多因素认证。系统建立一个与个人身份绑定的会话。
- 请求目标资产:用户选择要访问的服务器、数据库或网络设备,并选择 SSH、RDP、Telnet、SFTP 等协议。
- 执行权限判断:策略引擎检查用户、资产、协议、时间、来源地址和审批状态。任何一项不满足,访问都会被拒绝或要求审批。
- 建立协议代理:权限通过后,堡垒机在后台使用托管凭据连接目标资产,把经过授权的数据转发给用户。
- 记录并结束会话:堡垒机同步记录命令、画面、文件和结果;会话结束后,管理员可以检索、回放或导出审计证据。
这个流程的关键是:用户看到的是堡垒机提供的访问能力,而不是目标服务器的真实密码。
什么是协议代理和账号托管?
协议代理是堡垒机代表用户与目标服务器建立连接。账号托管则是堡垒机保存并使用目标服务器的密码、私钥或其他凭据,用户不需要知道这些凭据的明文。
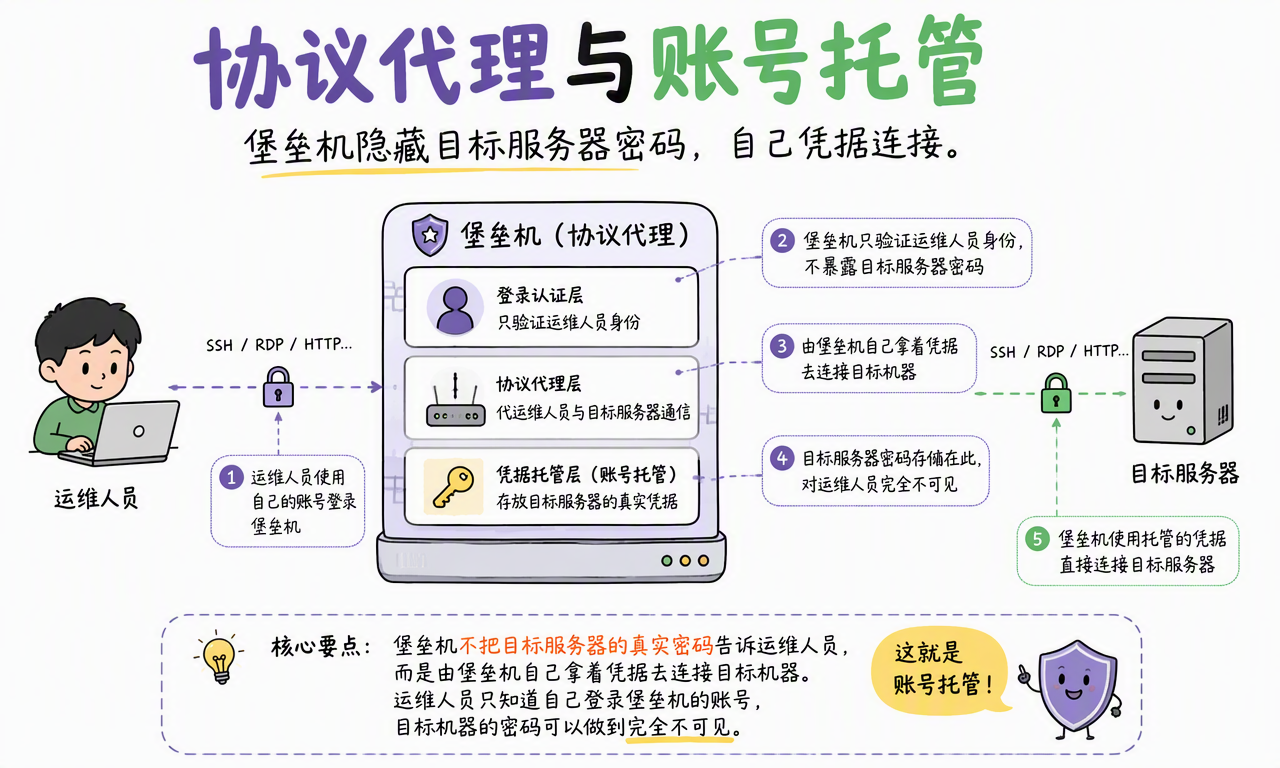
例如,张三需要登录一台 Linux 服务器:
张三 --个人账号/MFA--> 堡垒机 --托管 SSH 密钥--> Linux 服务器
张三可以在授权会话里执行命令,但看不到服务器私钥。离职或权限变化时,管理员只需撤销张三的堡垒机授权;如果凭据由堡垒机统一轮换,服务器端密码也可以定期自动更新。
账号托管并不意味着可以忽略服务器自身的安全配置。生产环境仍应禁止不必要的 root 直登、限制来源网络、保护密钥、启用主机日志,并对堡垒机本身做高可用和备份设计。
为什么说堡垒机像银行柜台?
堡垒机可以类比为银行营业厅里的柜台。客户不能直接进入金库,必须先由柜员核验身份;柜员只办理客户被授权的业务,整个过程还会留下业务凭证和监控记录。
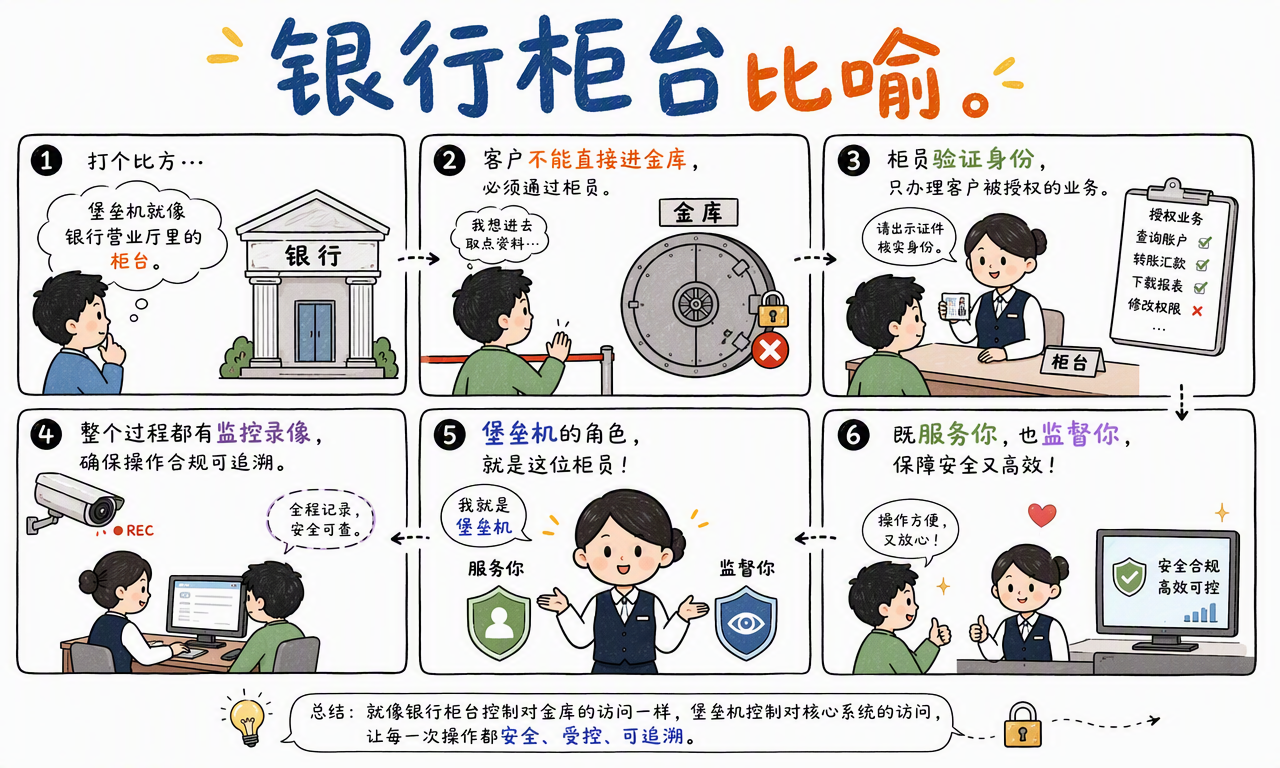
对应到运维场景,金库是生产服务器,客户是运维人员,柜员是堡垒机。堡垒机既为合法运维提供访问通道,也监督权限范围和操作过程。这个类比的重点不是增加一道人工手续,而是把关键资源与直接访问隔开。
堡垒机如何实现最小权限?
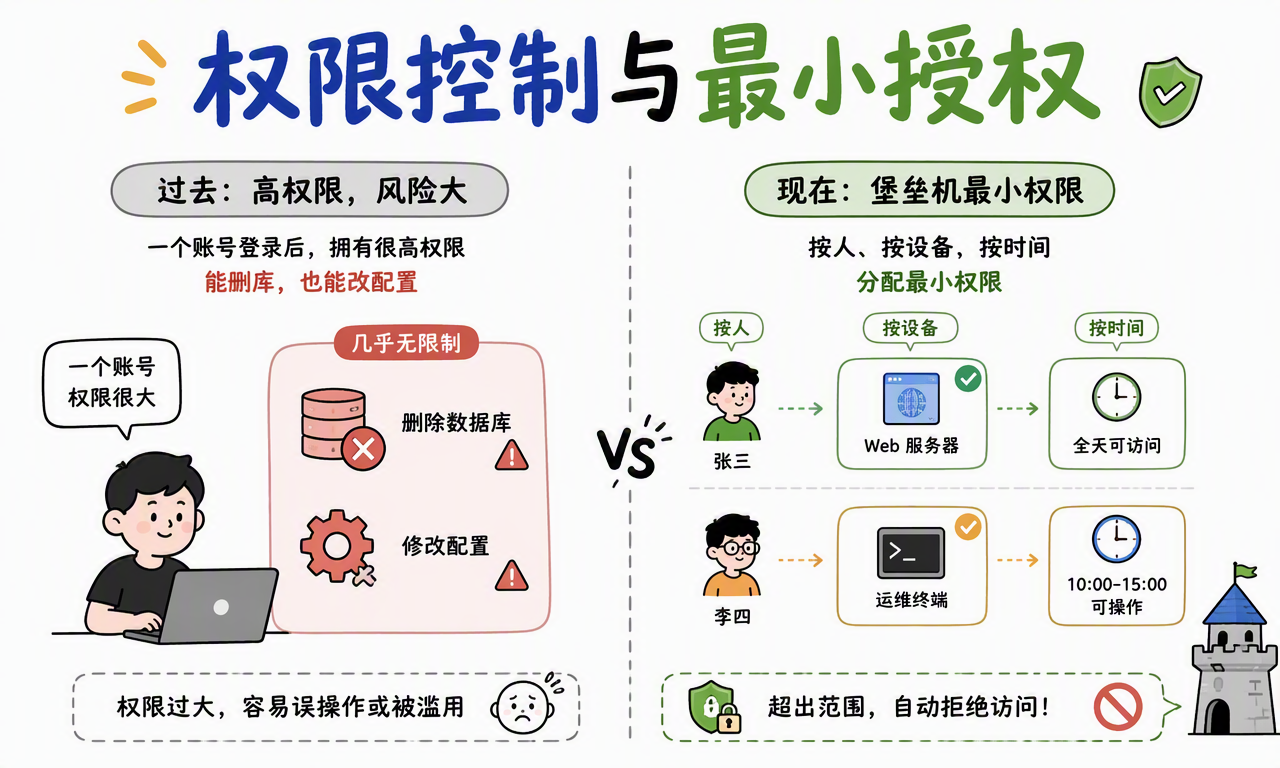
最小权限不是“所有人都不能操作”,而是每个人只获得完成当前工作所需的最小访问范围。堡垒机可以把授权策略拆成多个维度:
| 授权维度 | 示例 | 控制目标 |
|---|---|---|
| 人员或用户组 | 张三、数据库 DBA 组 | 明确谁可以申请访问 |
| 目标资产 | Web 集群、订单数据库 | 限制可连接的服务器范围 |
| 协议和端口 | SSH、RDP、MySQL | 限制连接方式和服务类型 |
| 时间窗口 | 工作日 10:00-15:00 | 限制高风险操作的发生时间 |
| 操作内容 | 允许查询,禁止删除 | 限制命令、SQL 或文件动作 |
| 审批条件 | 生产数据库需工单批准 | 让临时高权限具备业务依据 |
例如,Web 运维人员可以在工作时间通过 SSH 访问 Web 服务器,但不能访问订单数据库;数据库管理员可以访问数据库,但执行删表、清库等危险命令时必须二次确认或由审批流程放行。
权限策略越具体,事故影响范围越小;但策略也需要持续维护,否则过期授权会重新变成风险。
堡垒机的操作审计能记录什么?
操作审计是堡垒机最容易被感知、也最关键的能力。它不仅记录“登录成功”,还要尽可能还原一次运维会话的主体、时间、来源、目标、动作和结果。
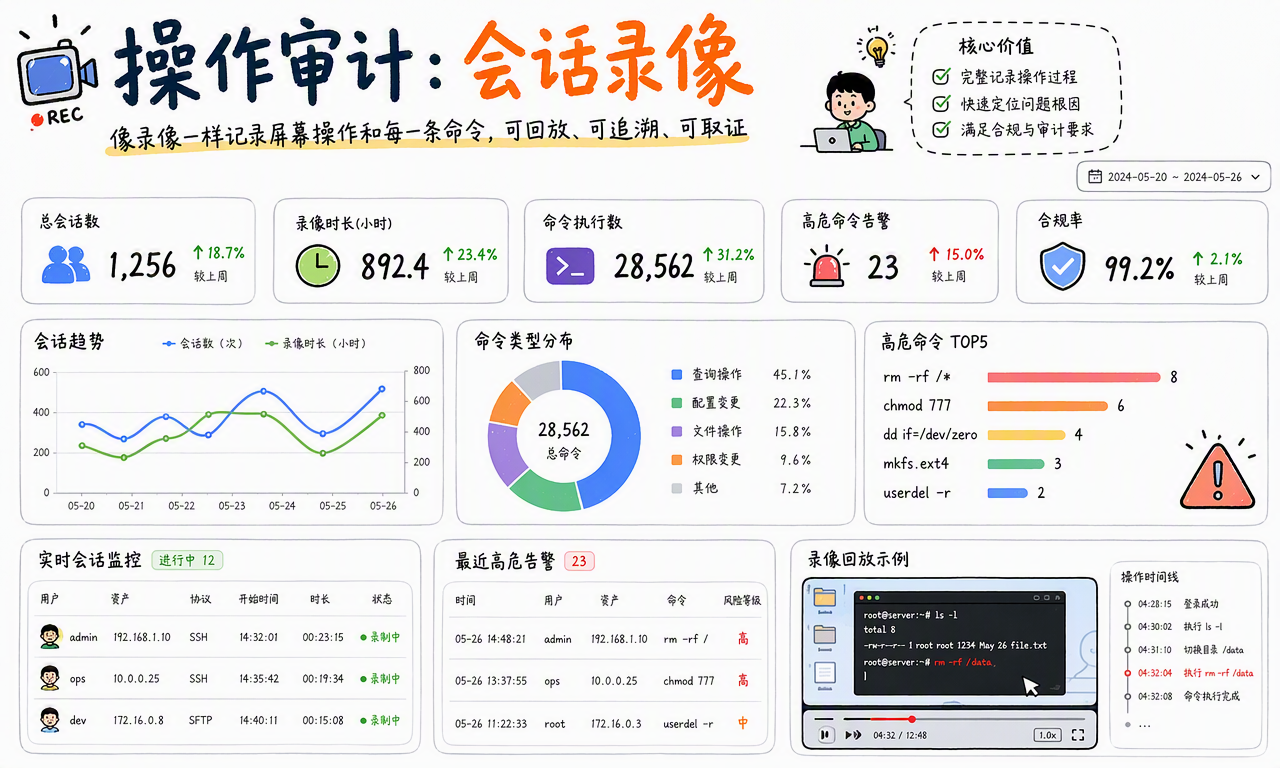
常见审计内容包括:
- 登录时间、退出时间、用户、来源 IP、设备和会话 ID。
- 访问了哪台服务器、数据库或网络设备,使用了什么协议。
- SSH 命令、数据库 SQL、RDP 或 Web 控制台中的屏幕操作。
- 上传、下载、复制、粘贴和文件传输记录。
- 访问是否经过审批,命令是否被阻断,最终执行结果是什么。
设想一条审计记录:
2026-09-19 02:14:37
user=zhangsan  source=203.0.113.24  asset=prod-db-01
protocol=SSH  command="pg_dump customers"  result=blocked
reason="生产数据库导出需要审批"
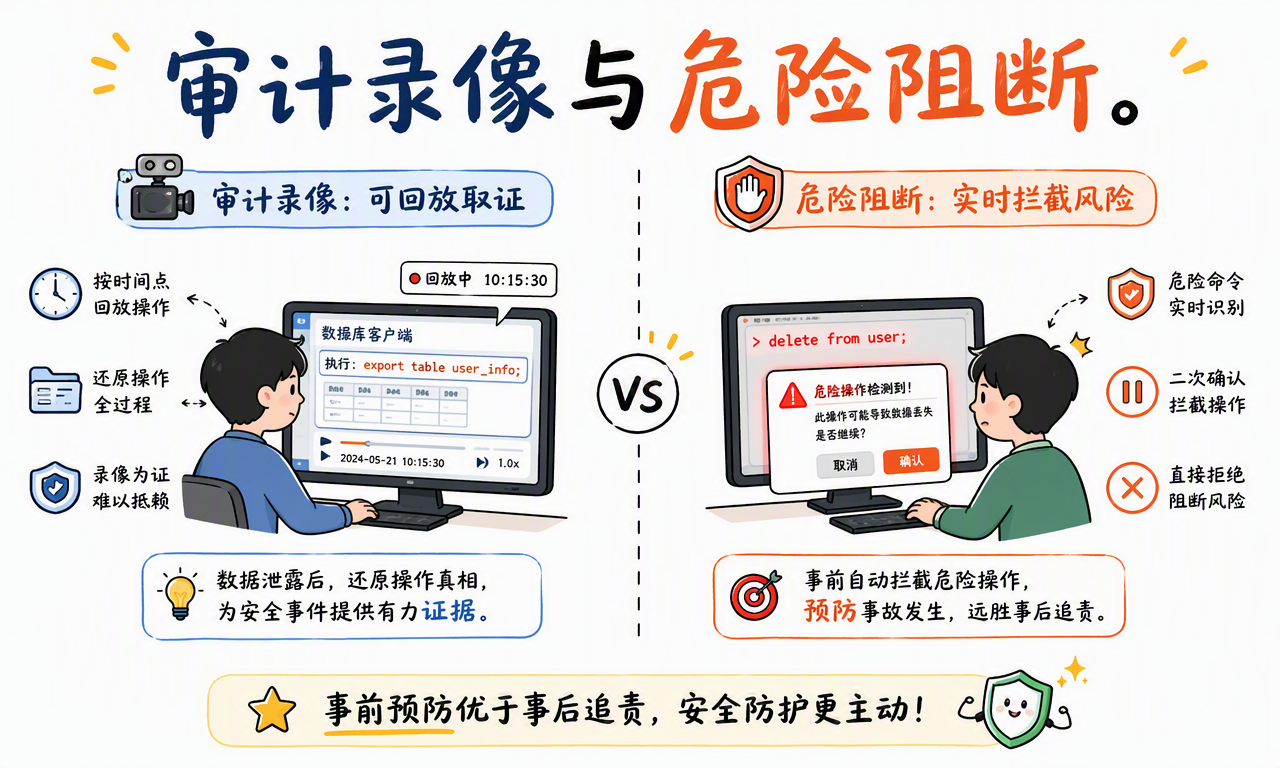
如果事件已经发生,管理员可以按用户、资产和时间回放会话,看到操作者打开了什么工具、输入了什么命令;如果风险动作还未执行,命令阻断和二次确认可以直接减少事故。事后审计负责追溯,事中控制负责止损,两者缺一不可。
堡垒机和跳板机、VPN 有什么区别?
三者都可能出现在企业网络里,但解决的问题不同。跳板机强调网络中转,VPN 强调网络接入,堡垒机强调身份、权限和运维行为控制。
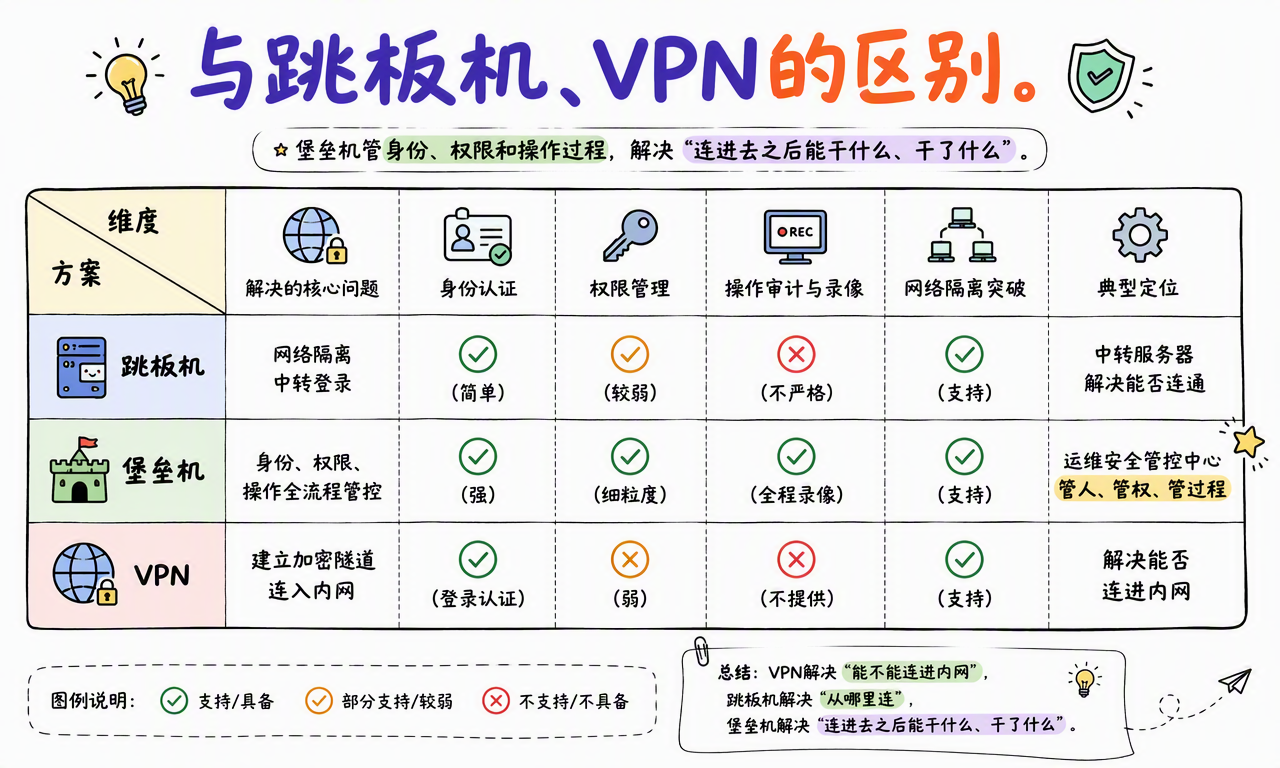
| 方案 | 主要解决的问题 | 是否天然记录完整操作 | 典型边界 |
|---|---|---|---|
| 跳板机 | 让运维流量经过一个中转点 | 通常不具备完整命令和录像审计 | 有中转,不代表有精细授权 |
| VPN | 让用户进入内网或获得网络路由 | 通常只记录连接和流量元数据 | 能进内网,不代表知道能做什么 |
| 堡垒机 | 控制运维身份、权限、凭据和会话 | 支持命令、屏幕、文件和会话审计 | 需要配置资产、策略和审计存储 |
堡垒机可以部署在 VPN 后面,也可能兼具跳板功能,但它的核心价值不能被“能转发流量”替代。VPN 解决的是“能不能连进来”,堡垒机解决的是“连进去之后能访问什么、执行什么、留下什么证据”。
堡垒机有哪些真实使用场景?
云上服务器的统一入口
企业的云主机可能分布在多个地域、账号和 VPC 中。将 SSH 或 RDP 端口直接暴露到公网,会扩大扫描和爆破面。堡垒机可以只开放一个受控入口,再由内网代理访问云主机。
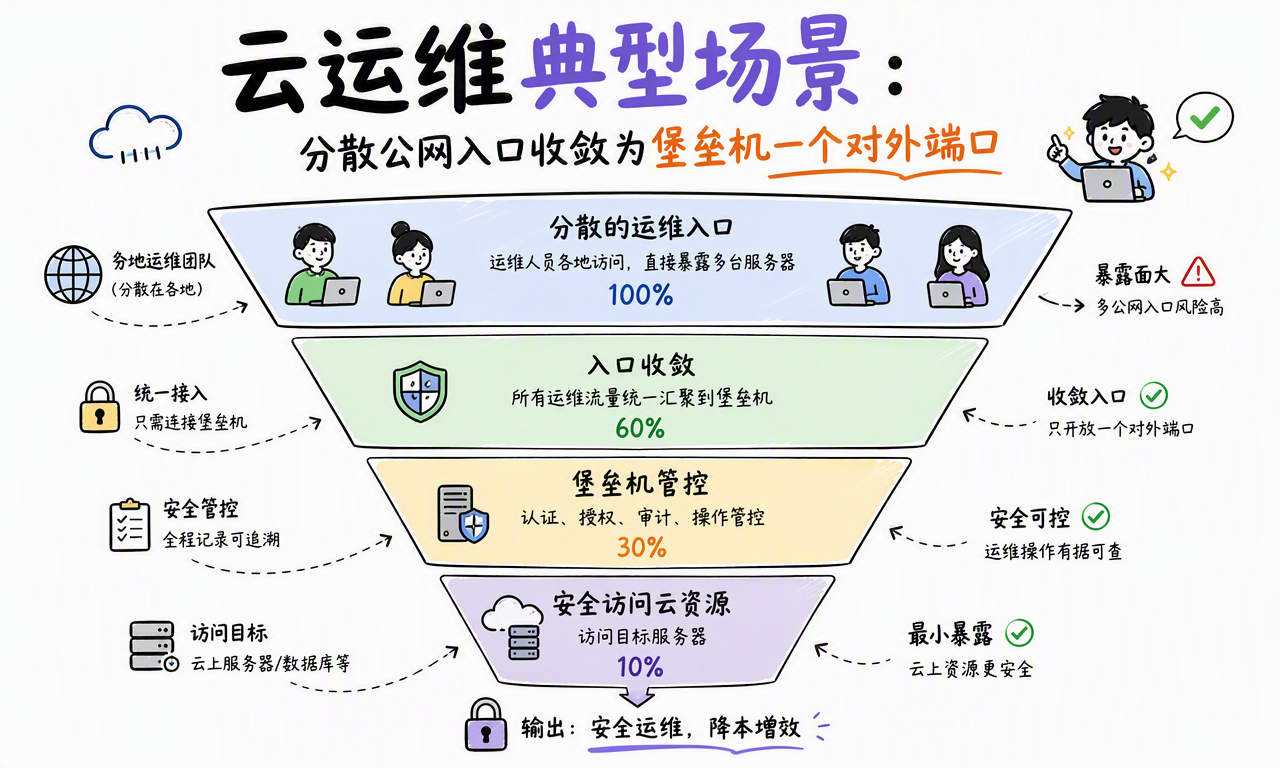
实际部署时仍需配合安全组、私网访问、MFA、密钥轮换和高可用设计。堡垒机不是把所有风险自动消除,而是把入口集中到更容易保护和审查的位置。
数据库和高敏感系统的临时授权
数据库管理员可能只在故障处理或发布窗口访问生产库。堡垒机可以绑定工单、审批和时间窗口,让权限在任务完成后自动失效,并审计 SQL、导出和文件传输行为。
第三方远程运维
外包团队或设备厂商需要临时维护系统时,不必把长期账号和服务器密码发给对方。企业可以创建一个有期限、有资产范围、有审批记录的第三方账号,并在会话期间全程审计。
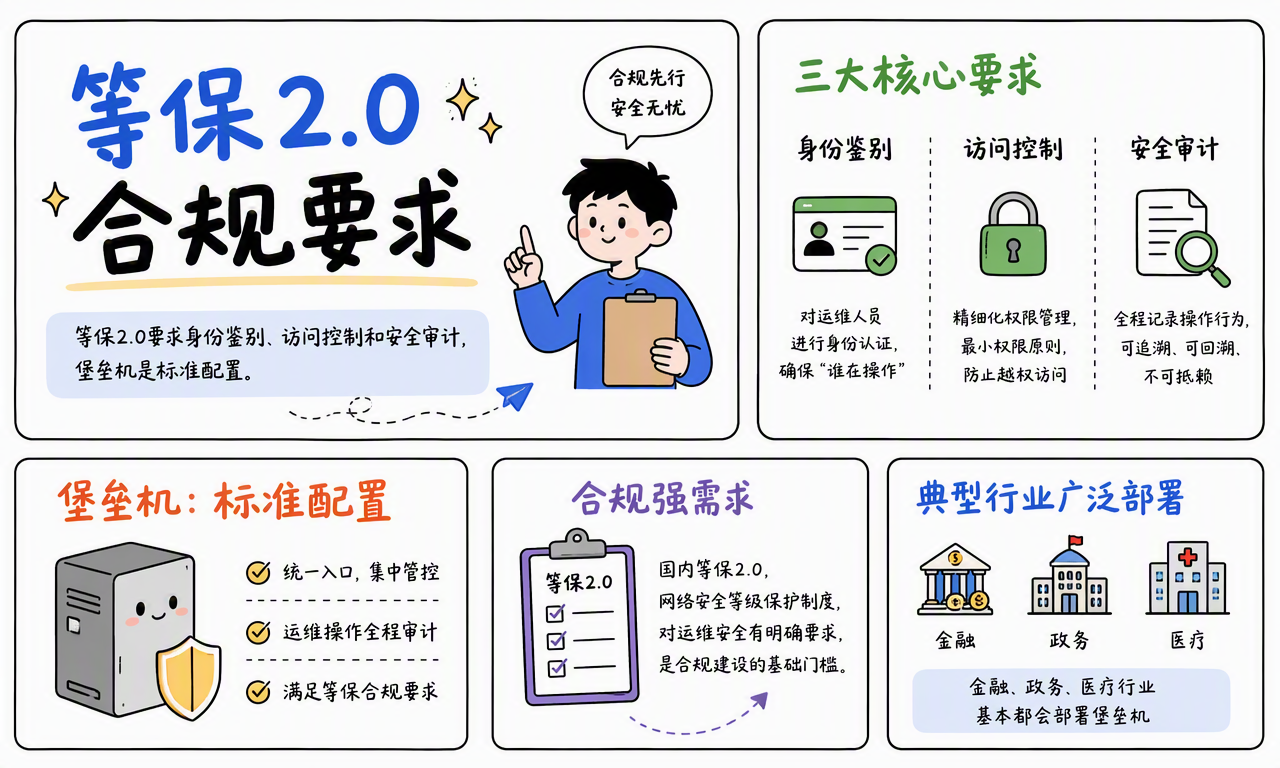
等保和行业合规
网络安全等级保护制度(等保 2.0)关注身份鉴别、访问控制和安全审计等控制要求。堡垒机常被用于集中呈现这些能力,但是否满足测评要求,仍取决于系统等级、行业规则、配置细节、日志留存和制度执行,不能简单理解为“装上就合规”。
部署堡垒机时有哪些边界和风险?
堡垒机是重要控制点,但不是安全万能药。它自身一旦配置错误、不可用或被攻破,影响可能覆盖大量服务器,因此部署时要重点处理以下边界:
- 单点故障风险:堡垒机宕机会影响所有运维访问,应设计双机、集群、备份和应急通道。
- 管理员权限过大:堡垒机管理员可能接触大量资产和审计记录,必须分离平台管理、策略审批和日志查看职责。
- 审计数据泄露:屏幕录像和命令可能包含客户数据、令牌或个人信息,应加密存储、限制访问并设置合理保留周期。
- 策略配置失控:过宽的资产组、永久授权和未复核的例外规则,会让最小权限失效。
- 绕过入口:如果服务器仍允许运维人员从公网或其他通道直连,堡垒机的审计链会出现缺口。
- 协议兼容性:老旧设备、特殊数据库客户端或自动化脚本可能无法完整支持代理,需要先验证协议和运维流程。
安全设计还要保留经过审批的应急访问机制。真正的高可用不是“任何时候都能绕过堡垒机”,而是“堡垒机故障时仍能在受控、可记录的条件下恢复业务”。
常见问题
堡垒机是不是一台普通服务器?
不是。它可以运行在服务器或虚拟机上,但角色是运维安全控制点,承担身份认证、权限决策、凭据代理和会话审计等职责。普通服务器只提供计算或业务服务,不会天然具备这些控制能力。
堡垒机能完全防止误操作吗?
不能。堡垒机可以通过最小权限、危险命令阻断、审批和二次确认降低误操作概率,并在事故后提供证据,但无法替代变更评审、备份、发布流程和人工判断。
堡垒机和 VPN 可以同时使用吗?
可以。VPN 可以负责设备进入企业内网,堡垒机负责进入服务器后的身份、权限和操作审计。对于高敏感环境,两者通常是互补关系,而不是二选一。
小团队需要部署堡垒机吗?
取决于资产敏感度、合规要求和协作人数。只有少量非生产主机的个人项目,使用 MFA、密钥登录、私网访问和集中日志可能已经足够;涉及生产数据、多人协作、第三方运维或等保要求时,堡垒机的价值会明显提高。
堡垒机录像能代替服务器日志吗?
不能。录像能还原用户会话,服务器日志能记录系统内部的认证、进程和资源变化;两者记录的视角不同。高风险系统应把堡垒机会话、主机日志、数据库审计和工单审批关联起来。
总结:堡垒机是运维安全的控制点
堡垒机本质上是运维人员与服务器之间的专用安全网关。它通过统一入口确认身份,通过最小权限限制访问范围,通过账号托管隐藏目标凭据,通过协议代理转发连接,再用命令、文件、画面和结果完成操作审计。
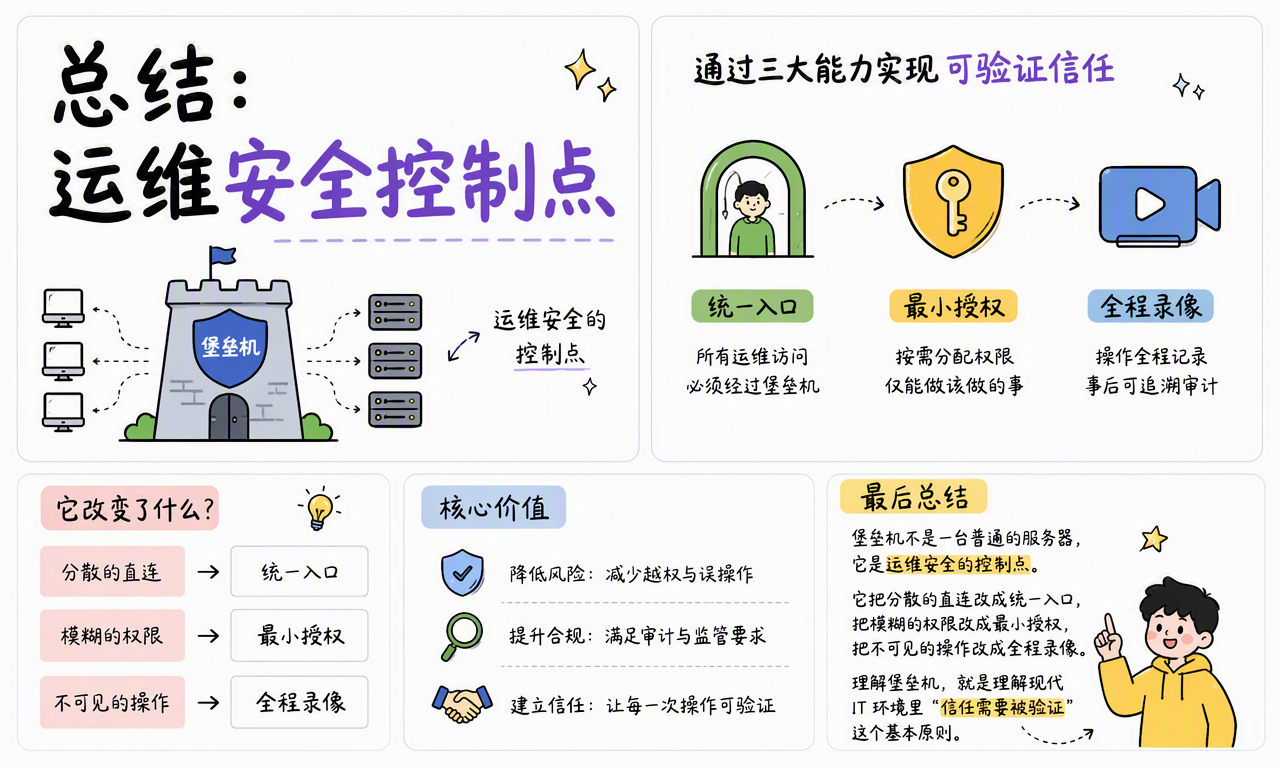
判断一个堡垒机方案是否有效,可以追问四个问题:每个人是否使用独立身份?权限是否只在需要时开放?目标凭据是否得到托管?关键操作能否被完整还原?
理解堡垒机,最终是在理解现代 IT 环境里的一个基本原则:信任不能只靠口头承诺,访问必须被验证,权限必须有边界,操作必须留下证据。