什么是正向代理和反向代理
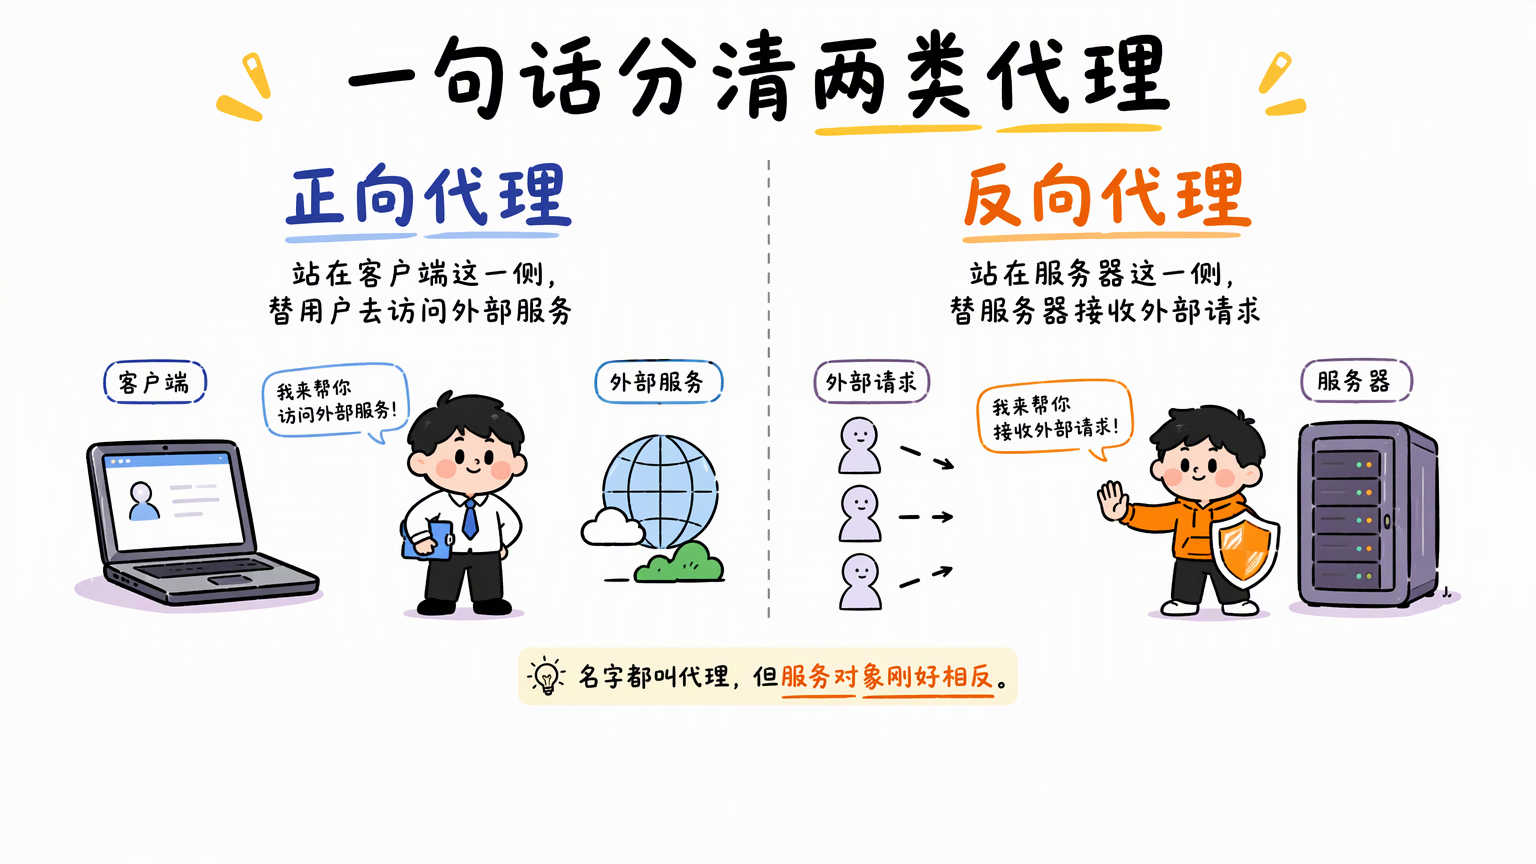
正向代理站在客户端这一侧,替用户去访问外部服务;反向代理站在服务器这一侧,替服务器接收外部请求。两者都叫代理,但服务对象刚好相反。
代理的本质:在通信双方之间插入一个中间人
代理就是在通信双方中间插入一个中间人。请求不再直接到达对方,而是先交给它,再由它转发。
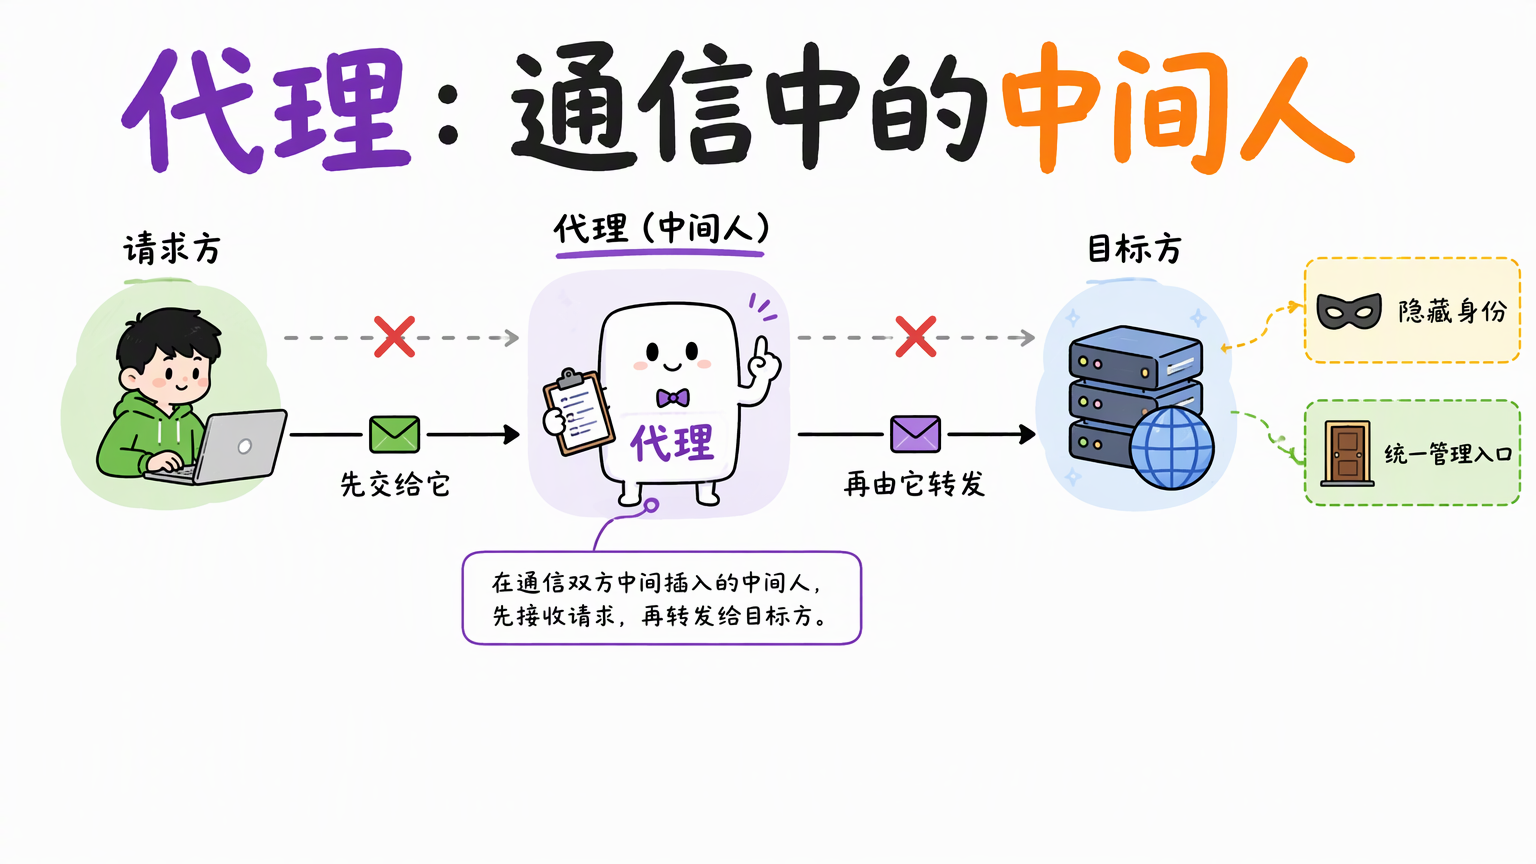
这么做的原因很现实:要么是为了隐藏身份,要么是为了统一管理入口。正向和反向的区别,只在于它替谁办事。
正向代理:客户端的代表
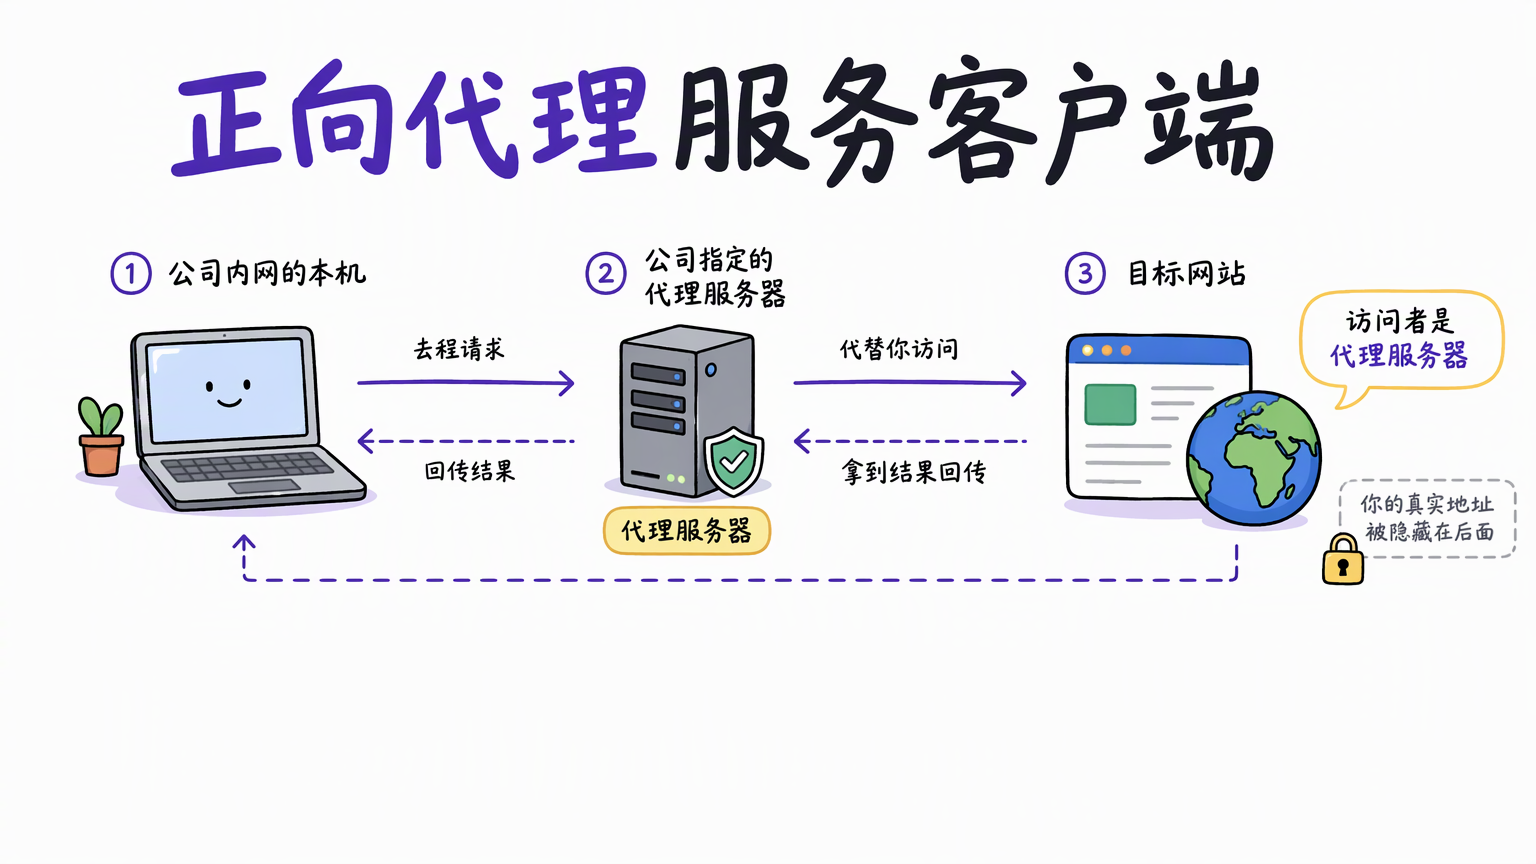
正向代理服务的是客户端。你在公司内网想访问外网,请求先发给公司指定的代理服务器,由它代替你去访问目标网站,拿到结果再回传给你。
目标网站看到的访问者是代理服务器,而不是你本机,你的真实地址就被藏在了后面。
正向代理的三个价值
- 隐藏客户端:这是正向代理最核心的价值。
- 访问控制:公司可以只允许代理出口放行白名单里的网站。
- 缓存:同一个资源多人访问时只取一次,省带宽。
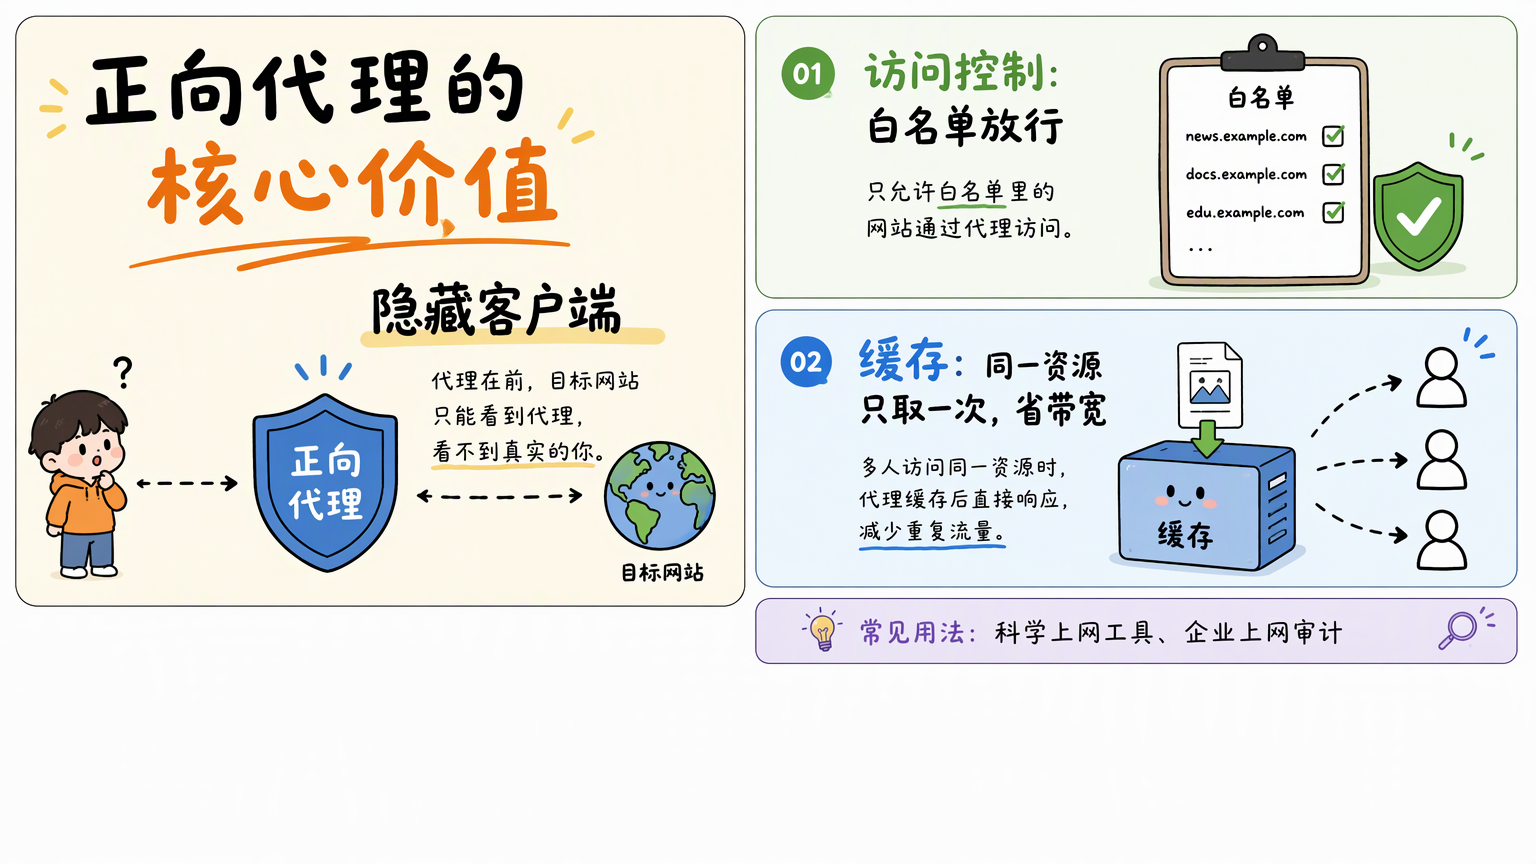
科学上网工具、企业上网审计,本质上都是正向代理的用法。
前提:客户端必须知道它
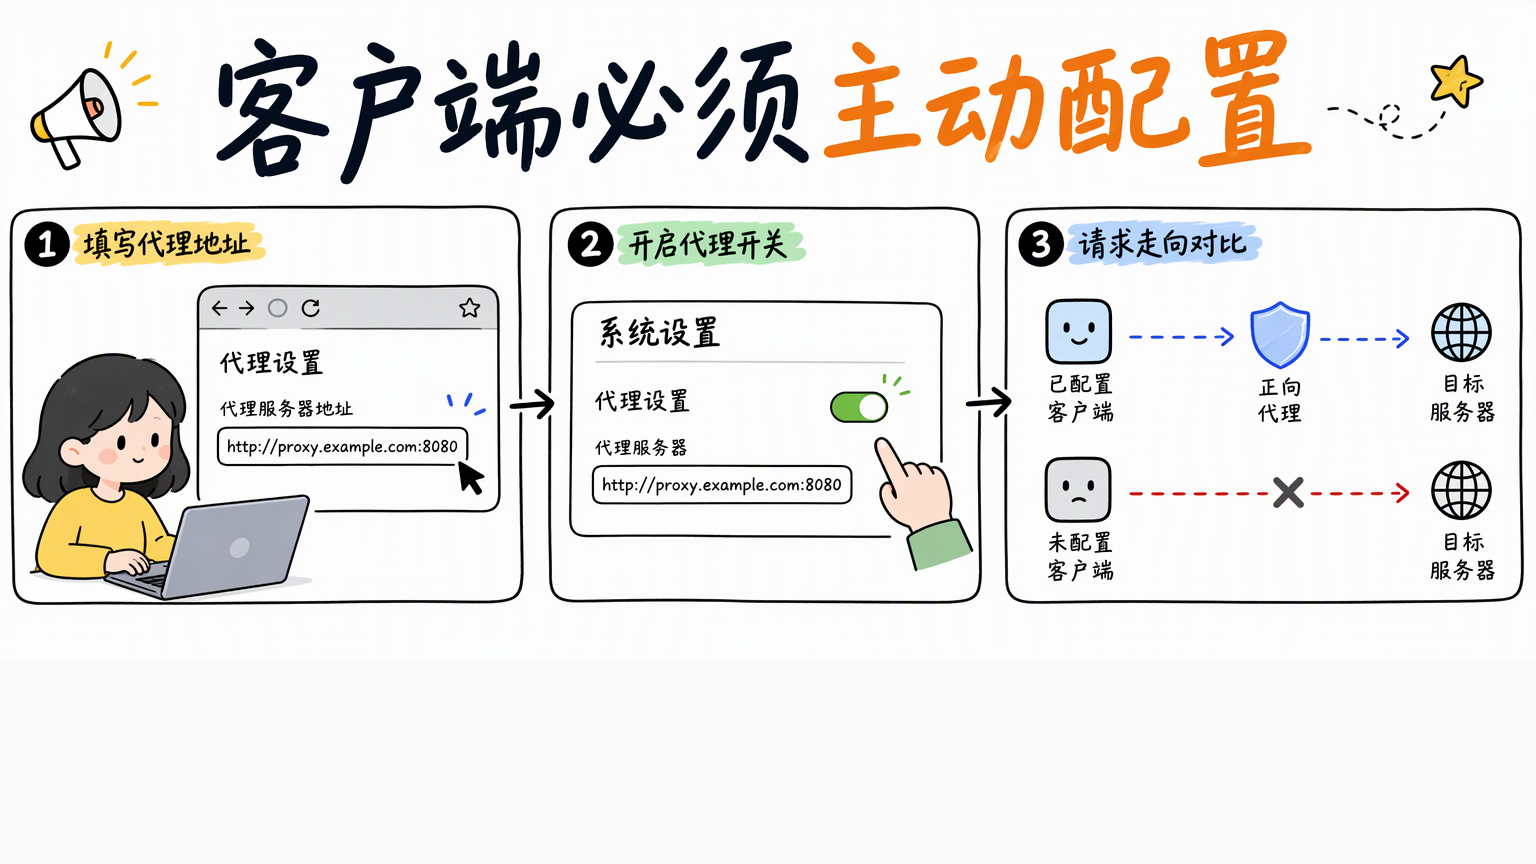
客户端要使用正向代理,必须自己知道它。浏览器里填的代理地址、系统设置里的代理开关,都是这一步。
也就是说,正向代理需要客户端主动配合。客户端不认识它,请求就不会经过它。
反向代理:服务器的代表
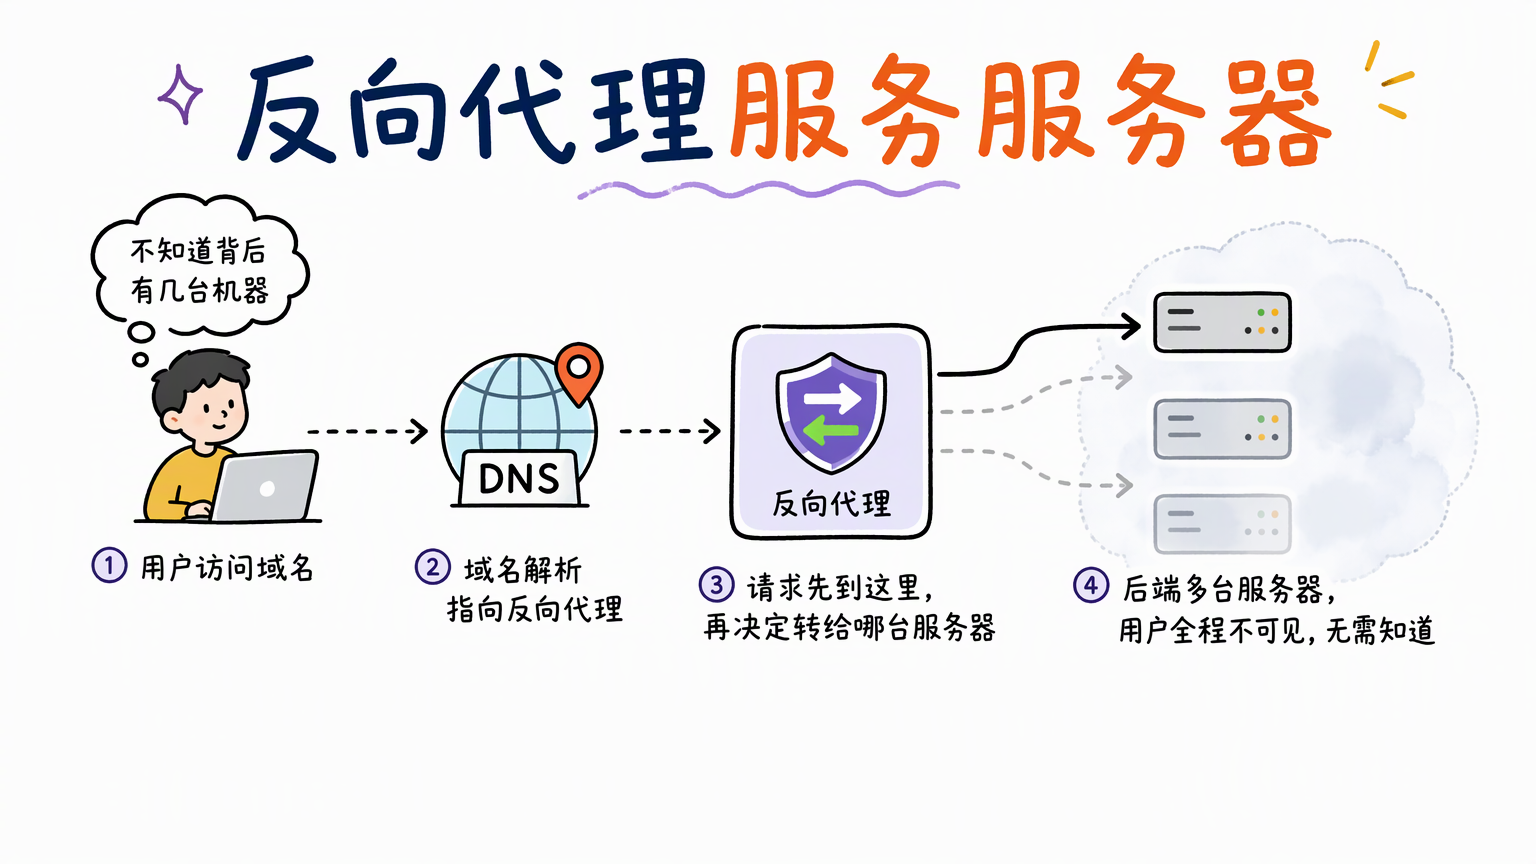
反向代理服务的是服务器。用户访问一个网站,域名解析到的是反向代理,请求先到这里,再由它决定转给后面哪一台服务器。
用户全程不知道背后有几台机器,也不需要知道。
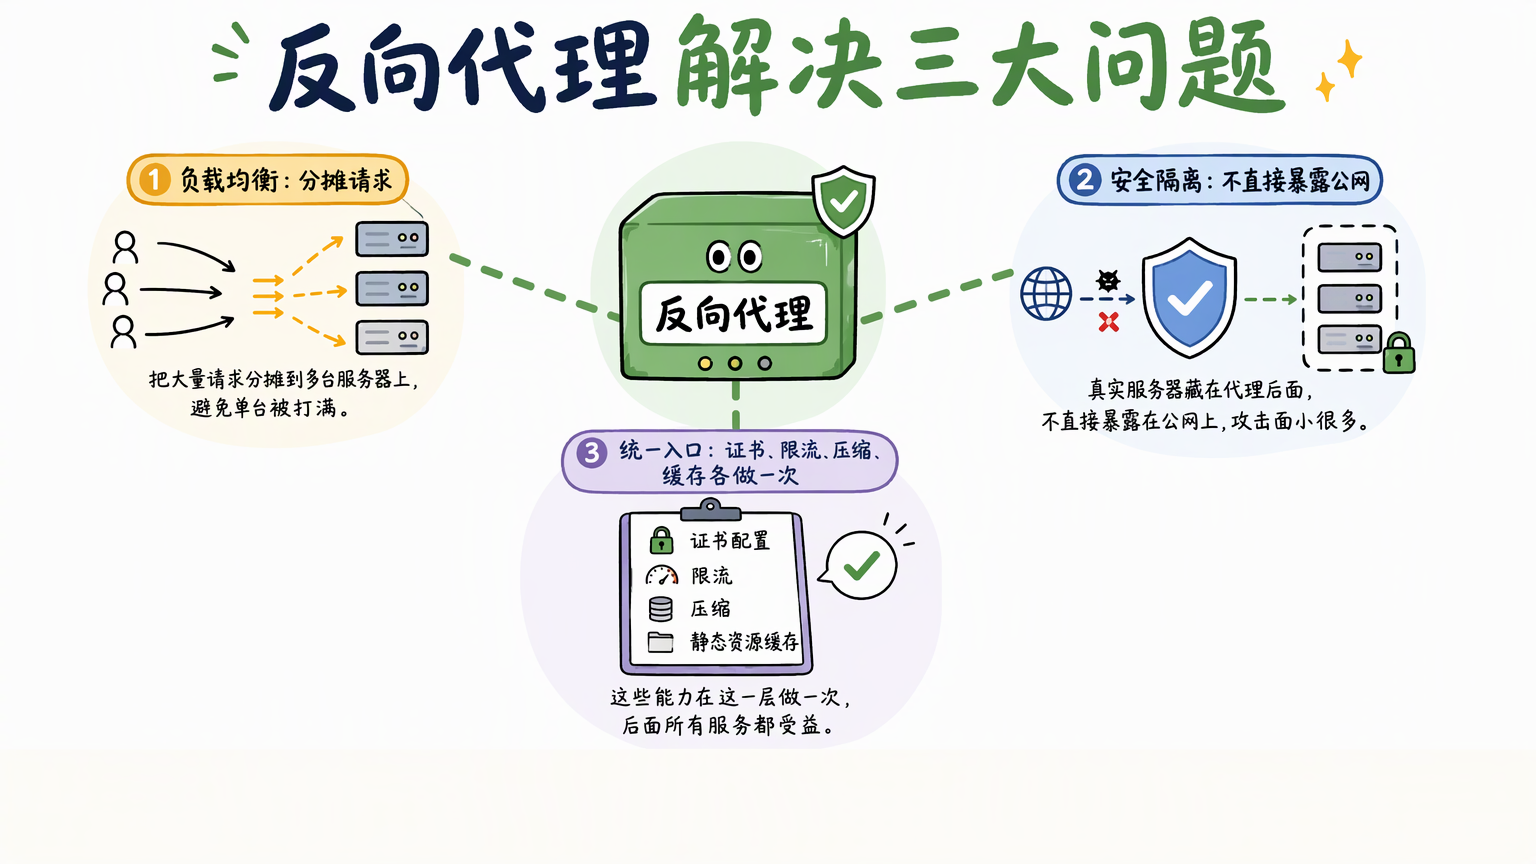
反向代理解决的三个服务器侧问题
- 负载均衡:把大量请求分摊到多台服务器上,避免单台被打满。
- 安全隔离:真实服务器藏在代理后面,不直接暴露在公网上,攻击面小很多。
- 统一入口:证书配置、限流、压缩、静态资源缓存都在这一层做一次,后面所有服务都受益。
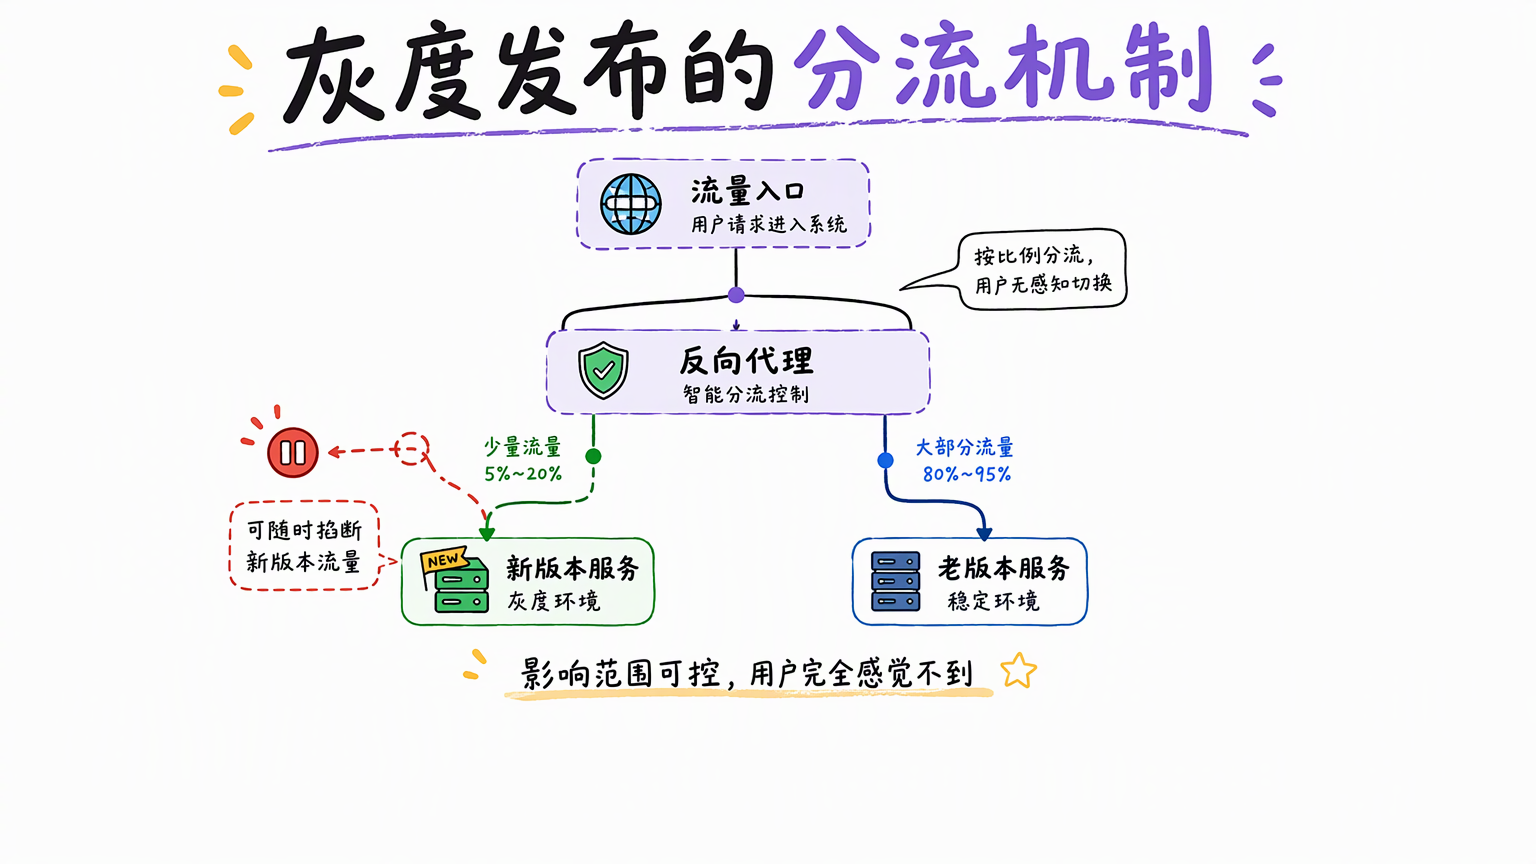
灰度发布:按比例切流量
新版本上线时,反向代理可以按比例把一部分流量转发到新版本机器上,剩下的继续走老版本。
出问题就先停掉这部分流量,影响范围可控,这类切换用户完全感觉不到。
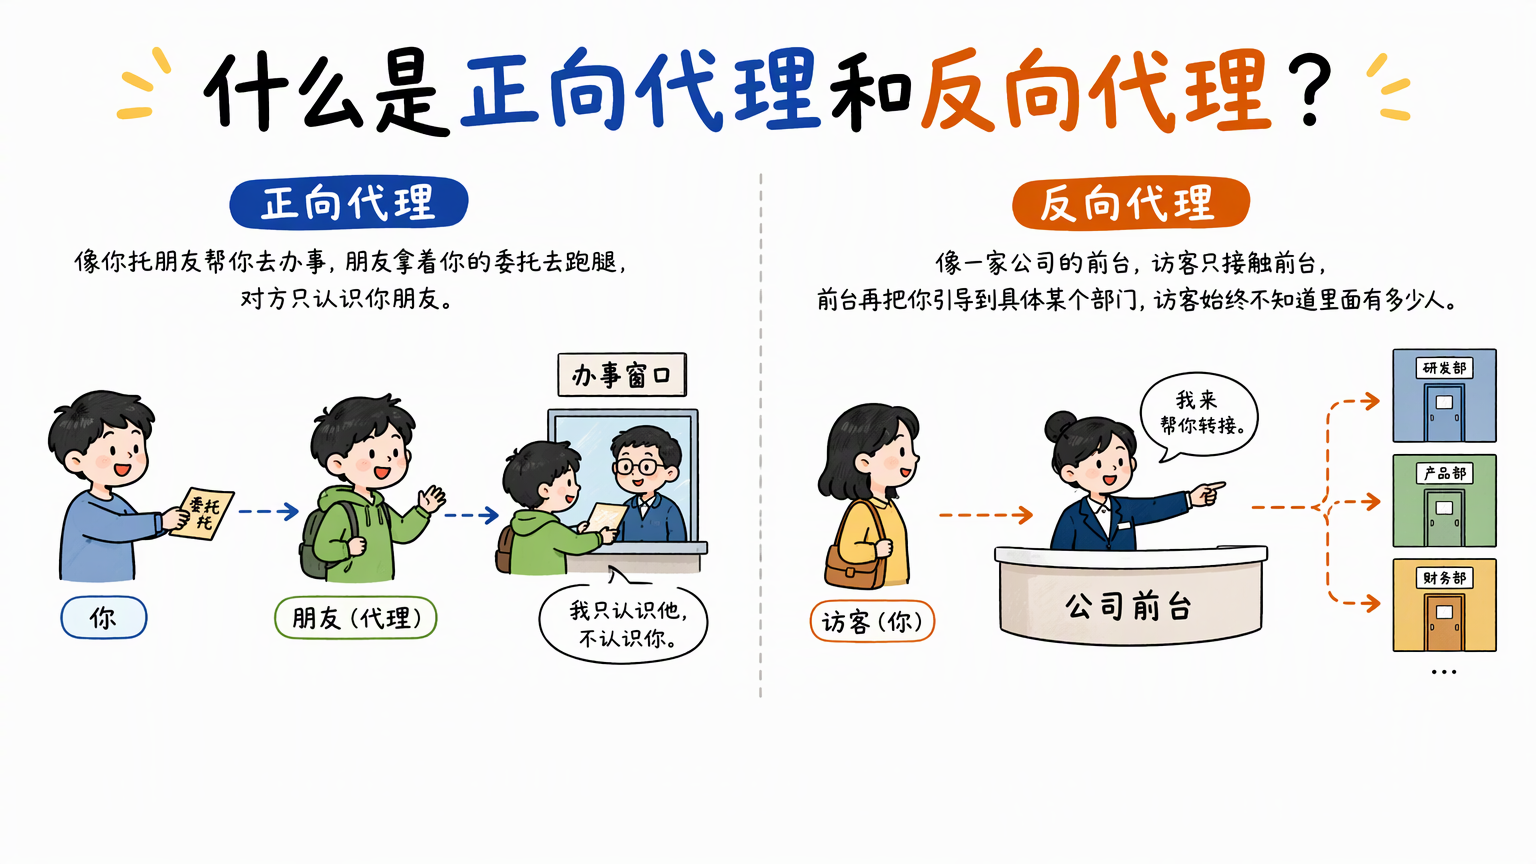
一个类比:托朋友办事与公司前台
正向代理像你托朋友帮你去办事,朋友拿着你的委托去跑腿,对方只认识你朋友。反向代理像一家公司的前台,访客只接触前台,前台再把你引导到具体某个部门,访客始终不知道里面有多少人。
技术差别:转发方式与架构位置
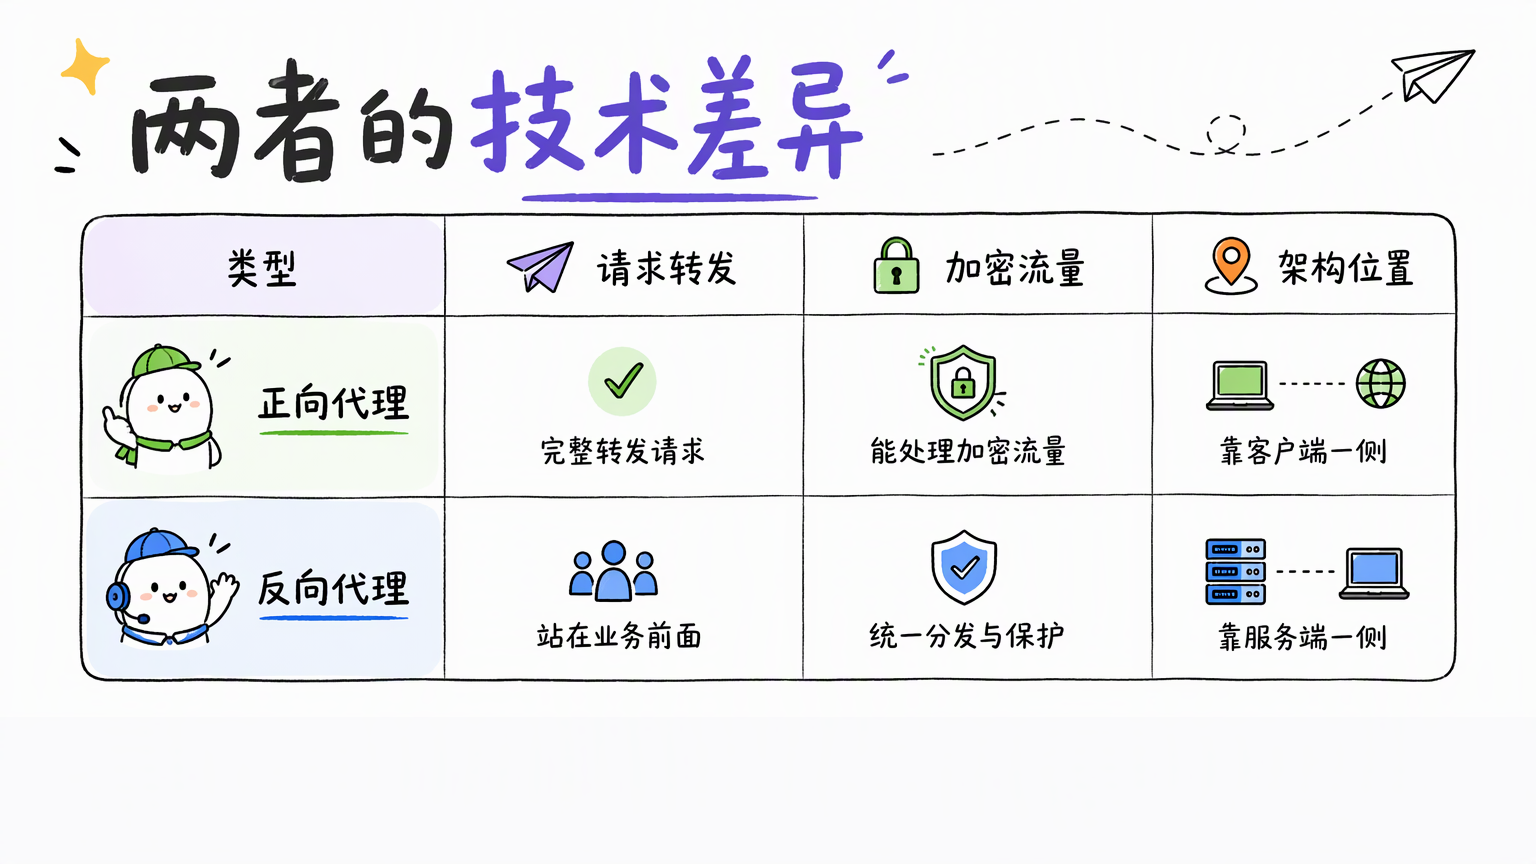
正向代理通常会完整转发请求,甚至能处理加密流量,因为它需要知道你要访问哪里。反向代理更常见的角色是站在业务前面,做统一分发和保护。这一点决定了它们在网络架构里的位置不同。
一眼分辨:看它站在谁身边
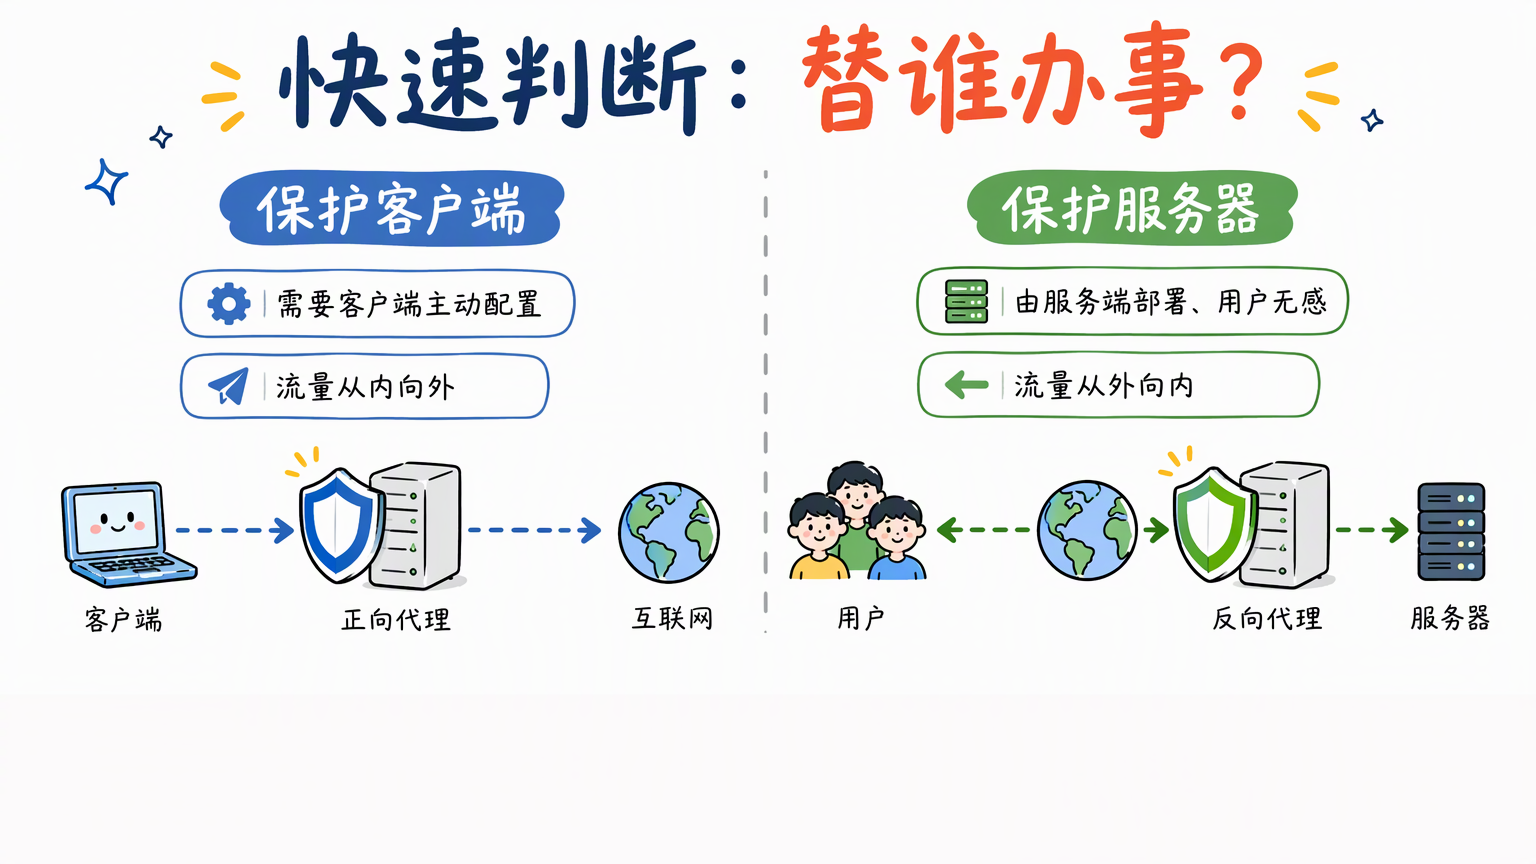
快速判断看它保护的是谁:保护客户端、需要客户端主动配置的,是正向代理;保护服务器、由服务端部署、用户无感的,是反向代理。
再看流量方向:正向代理是从内向外,反向代理是从外向内。
真实系统里两者同时存在
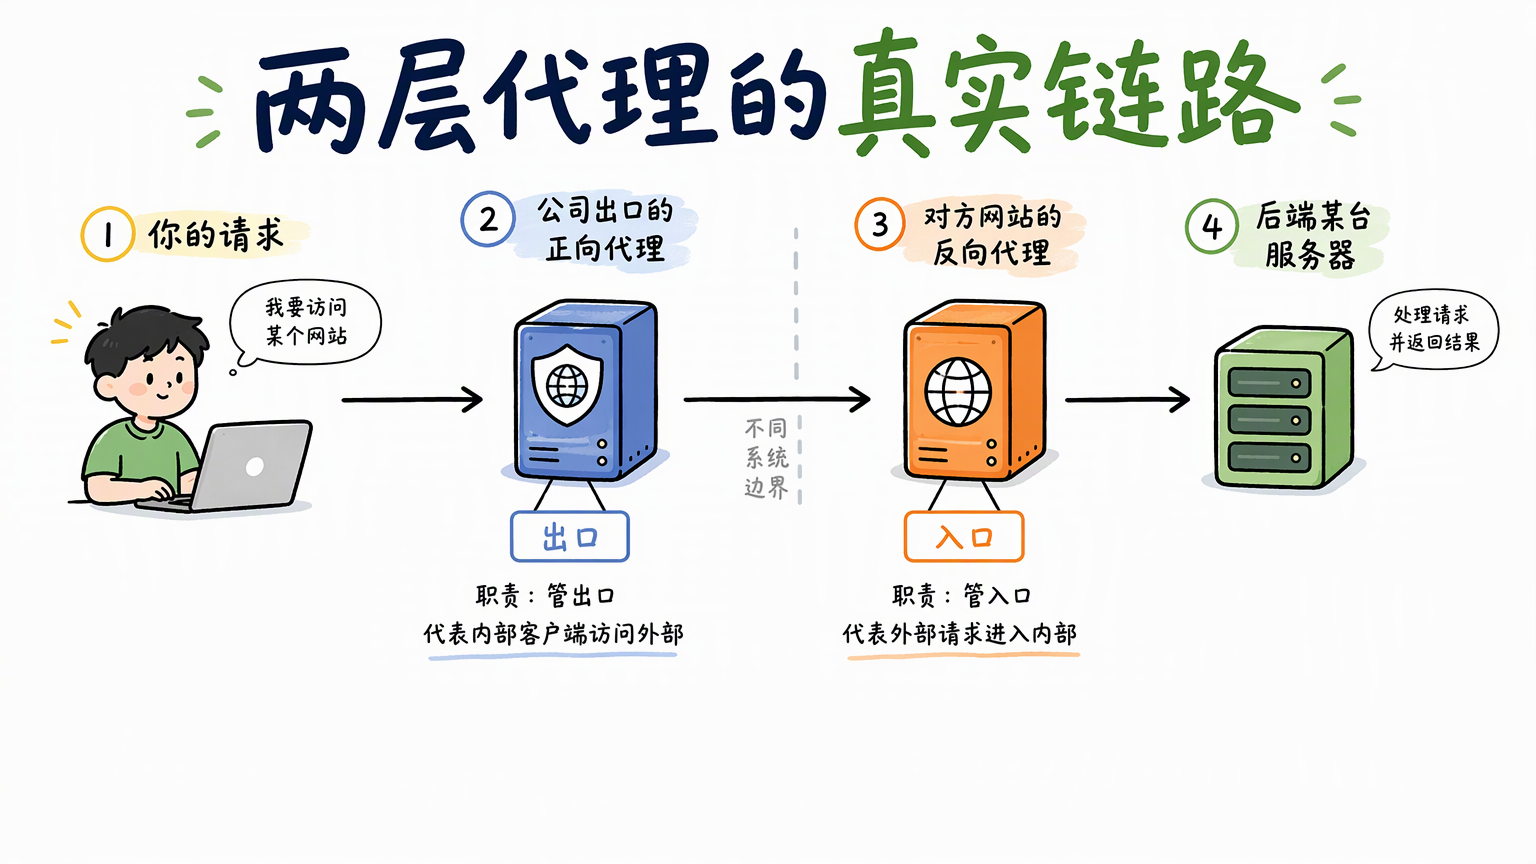
你的请求先经过公司出口的正向代理,到达对方网站的反向代理,再被分发到后端某台服务器。一次访问可能穿过两层代理,每一层各司其职,一层管出口,一层管入口。
常见误区与限制
误区一:两者只是同一类东西的两种叫法。 名字都叫代理,但服务对象刚好相反,在网络架构里的位置也不同。
误区二:正向代理配好网络就会自动生效。 正向代理需要客户端主动配合,客户端不认识它,请求就不会经过它。
限制:一层代理只解决一侧的问题。 正向代理解决客户端一侧的匿名、访问控制与出口统一;反向代理解决服务器一侧的负载均衡、安全隔离与入口统一。两层同时存在时,两侧要分别去看。
常见问题
正向代理和反向代理最核心的区别是什么? 服务对象相反:一个替客户端办事,一个替服务器办事。
为什么反向代理对用户是无感的? 因为用户访问的域名解析到的是反向代理,背后有几台机器、请求转给谁,都由代理决定。
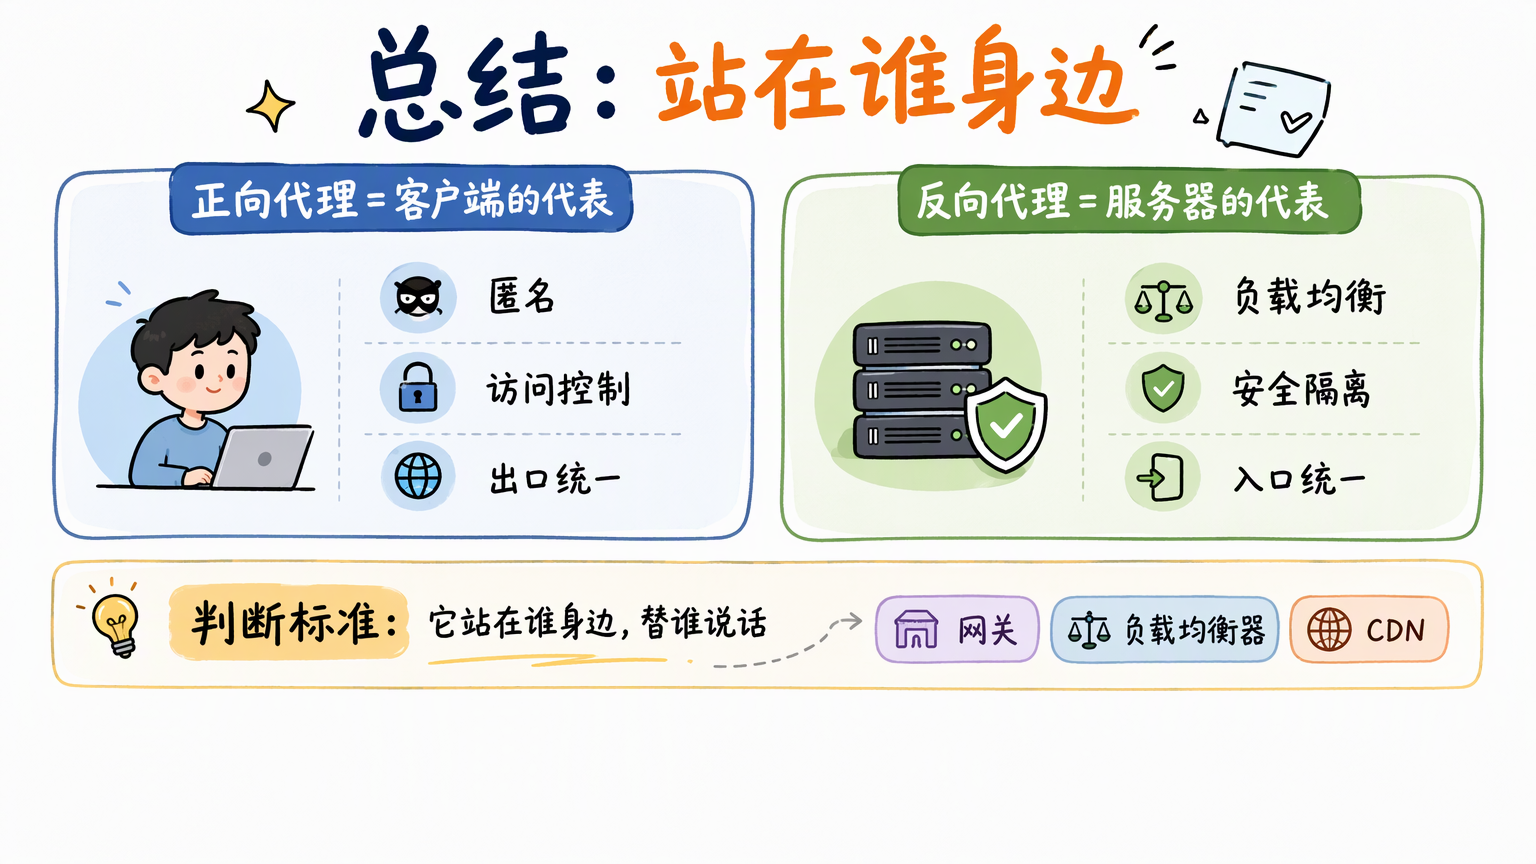
网关、负载均衡器、CDN 属于哪一侧? 掌握“站在谁身边、替谁说话”这一条判断标准,就能大致判断它们在架构里扮演的是哪一侧的角色。
总结
正向代理是客户端的代表,解决匿名、访问控制和出口统一的问题;反向代理是服务器的代表,解决负载均衡、安全隔离和入口统一的问题。
判断标准只有一条:它站在谁身边,替谁说话。